Tag: Governance societaria

  • Una testa, un voto, un algoritmo: la domanda di ricerca sulla governance dell’IA nelle cooperative

    Una testa, un voto, un algoritmo: la domanda di ricerca sulla governance dell’IA nelle cooperative

    Quando un software pianifica i turni, assegna gli incarichi o valuta le prestazioni, in una cooperativa decide su persone che sono anche soci, con diritto di voto. È una situazione che il diritto d’impresa ordinario non aveva previsto. Da questa osservazione parte la proposta di ricerca che sto definendo, e che qui metto per iscritto perché una domanda scritta si può criticare.

    La domanda

    Come possono le cooperative europee progettare e gestire framework di governance dell’IA che preservino la responsabilità democratica verso i soci e la responsabilità degli amministratori, senza sacrificare l’efficienza dei sistemi di machine learning di cui si servono?

    Le cooperative non funzionano come le imprese di capitali: sono istituzioni democratiche, fondate sul principio «una testa, un voto». I sistemi di gestione algoritmica del lavoro tendono a spostare le decisioni dentro un software che pochi possono ispezionare. L’autorità si sposta dall’assemblea, dalle rappresentanze e dal consiglio verso flussi automatici che nessuno governa. È un deficit democratico, prima ancora che tecnologico.

    Tre filoni che si parlano poco

    La letteratura su questo tema si divide in tre filoni.

    1. Etica dell’IA e responsabilità algoritmica. Offre il vocabolario (trasparenza, equità, spiegabilità), ma resta spesso sul piano teorico: dice poco su come tradurre i principi in codice, vincoli di database e registri a prova di manomissione dentro un sistema aziendale vero.
    2. Diritto del lavoro e gestione algoritmica. Tutela giustamente il lavoratore subordinato dal «capo algoritmico», richiamando la sorveglianza umana dell’art. 14 dell’AI Act e la direttiva (UE) 2024/2831 sul lavoro tramite piattaforme. Ha però un punto cieco: tratta il lavoratore solo come destinatario dell’output, e non considera la cooperativa di lavoro, dove le stesse persone sono lavoratori gestiti dal sistema e allo stesso tempo soci che votano se e come adottare la tecnologia.
    3. Governance cooperativa comparata e diritto societario. Analizza doveri fiduciari e responsabilità degli amministratori, compreso l’art. 2086 c.c. sugli assetti organizzativi adeguati. Ma non ha ancora mappato come il Regolamento sulla Società Cooperativa Europea (Reg. CE n. 1435/2003) e i diritti societari nazionali assorbano l’impiego di un sistema ad alto rischio ai sensi dell’Allegato III dell’AI Act.

    Il progetto sta in questo intervallo: mette insieme i metodi di reingegnerizzazione dei processi dell’ingegneria gestionale e la dottrina comparata del diritto societario.

    Il metodo, in tre fasi

    • Mappatura giuridica comparata in cinque ordinamenti (Italia, Francia, Spagna, Germania e Irlanda: quattro di civil law e uno di common law), per verificare se il modello è trasferibile tra tradizioni diverse. Gli obblighi dell’AI Act (artt. 9, 12, 13, 14, 25, 26 e 86) vengono confrontati con le regole sulle cooperative e sulla società cooperativa europea.
    • Analisi quantitativa dei registri di audit di un sistema che opera in un contesto reale: dove giudizio umano e raccomandazione dell’algoritmo divergono, come la divergenza viene registrata e con quali motivazioni.
    • Validazione semantica con modelli linguistici, che confronta le motivazioni inserite a ogni intervento umano con i criteri del protocollo TRACE, per capire se le decisioni sono difendibili e comprensibili anche per un giudice o un ispettore.

    Un conflitto da dichiarare

    Chi scrive è anche chi gestisce una cooperativa e ha costruito il framework che propone di studiare. È un vantaggio di accesso e, nello stesso tempo, il principale rischio per la validità dello studio. Per questo il disegno prevede salvaguardie: prove generate dal sistema e non scelte dal ricercatore, estrazione e anonimizzazione dei dati con un protocollo scritto, controllo dell’analisi da parte di un gruppo di supervisione esterno, e la registrazione esplicita dei casi in cui il sistema non supera la prova di responsabilità. Quei casi sono risultati, non difetti da correggere.

    Se lo studio misura qualcosa, non è il successo di un prodotto, ma se un modello di governance regge fuori dal luogo in cui è nato.

    Tre domande da farsi già oggi

    Anche prima di una ricerca, una cooperativa che usa un sistema di raccomandazione può chiedersi:

    1. La raccomandazione è intelligibile? Chi la riceve capisce da che cosa dipende?
    2. È contestabile? Esiste un punto in cui un essere umano può dissentire, e il dissenso viene registrato?
    3. L’azione che ne deriva è imputabile? È chiaro chi risponde, con quali poteri, e con quale traccia?

    Sono le tre domande su cui il DAAF, il modello che ho pubblicato in accesso aperto su Zenodo, costruisce ruoli, controlli e registri di audit. Per le cooperative il tema ha già una sede politica: nel Piano lombardo dell’economia sociale il punto sulla governance algoritmica è tra le proposte del gruppo su credito e capitalizzazione.

    Questa è una proposta, non un risultato. La pubblico con le sue incognite, e accetto volentieri obiezioni sul metodo.

    Fonti: Regolamento (UE) 2024/1689 (AI Act), artt. 9, 12, 13, 14, 25, 26, 86 e Allegato III; direttiva (UE) 2024/2831; Regolamento (CE) n. 1435/2003 (SCE); art. 2086 c.c. Il testo non costituisce parere legale.
    Articoli correlati

  • NIS2: il controllo degli amministratori è effettivo o di facciata?

    NIS2: il controllo degli amministratori è effettivo o di facciata?

    A pochi giorni dal 31 ottobre, la domanda che sento fare più spesso nei consigli di amministrazione è: «abbiamo fatto tutto?». È la domanda sbagliata, perché la risposta è sempre sì. Quella giusta è un’altra: se domani un ispettore ci chiedesse come abbiamo controllato, che cosa potremmo mostrargli?

    Che cosa chiede la norma agli amministratori

    Il D.Lgs. 138/2024 non affida la sicurezza informatica al reparto IT. L’art. 23 attribuisce agli organi di amministrazione e direttivi il compito di approvare le modalità con cui l’ente si dota delle misure di sicurezza, di sovrintendere alla loro attuazione e di rispondere delle violazioni. Prevede anche l’obbligo di formazione per i componenti degli organi. Le misure sono quelle dell’art. 24, la notifica degli incidenti è all’art. 25, e le sanzioni dell’art. 38 arrivano, per i soggetti importanti, a 7 milioni di euro o all’1,4% del fatturato mondiale totale annuo.

    Il verbo conta: approvare e sovrintendere. Non basta che una misura esista, e non basta nemmeno che un consiglio l’abbia firmata. Deve risultare che qualcuno ha guardato.

    Approvazione formale, controllo effettivo

    Un consiglio che approva tutto, sempre, senza un rilievo, ha due possibili spiegazioni: o i documenti sono perfetti, o il controllo è una ratifica. In un’ispezione la seconda ipotesi è la più facile da sostenere. Per questo la forma conta meno della traccia della sostanza. Ne servono sei.

    1. Una delibera con materiale istruttorio. Non «si prende atto», ma «si approva» una relazione con le misure, i responsabili, le scadenze e i punti aperti, allegata al verbale.
    2. Un verbale che registra il confronto: le domande poste, i rilievi, le richieste di integrazione. Se non c’è mai nulla, lo noterà anche chi legge.
    3. La formazione degli amministratori, con data, contenuti e presenze. Non una slide: un registro.
    4. Un responsabile e un punto di contatto nominati e conosciuti dal consiglio, non solo scritti in una policy.
    5. Una prova della catena di notifica. Il termine è di 24 ore per il preallarme e di 72 per la notifica. Una simulazione annuale, anche breve, vale più di una procedura mai provata.
    6. Una revisione periodica con un esito: che cosa è cambiato dopo l’ultimo controllo.

    Nessuna di queste sei è un adempimento tecnico. Sono tutte decisioni di governance, e per questo le può dimostrare solo il consiglio.

    Una domanda che vale anche per gli algoritmi

    È la stessa domanda con cui lavoro sulla supervisione umana dei sistemi di IA: come si distingue un controllo effettivo da una ratifica formale? Porterò questo tema, con i dati di una ricerca ancora in corso, al SIDREA International Workshop di Roma a novembre, dove il mio paper è stato accettato per la presentazione. Qui interessa il parallelo: in entrambi i casi la norma chiede una persona che risponda, e in entrambi i casi la prova non è la firma ma la traccia di quello che quella persona ha fatto.

    Una cautela sui tempi

    Il 31 ottobre non vale per tutti allo stesso modo. Secondo la determinazione ACN 379907/2025, le misure di base e la notifica degli incidenti si applicano dopo 18 e 9 mesi dalla comunicazione di inserimento nell’elenco dei soggetti NIS. Chi è stato inserito più tardi, come i nuovi soggetti del 2026, ha scadenze successive. Il punto da verificare per primo è quindi la data della propria comunicazione ACN, non il calendario.

    Se il consiglio non l’ha ancora fatto, i prossimi giorni servono a una cosa sola: mettere insieme le sei tracce, anche imperfette, prima di fine mese. Per la lista dei punti da portare in consiglio resta valido l’articolo di due settimane fa.

    Fonti: D.Lgs. 138/2024, artt. 23, 24, 25 e 38; determinazione ACN 379907/2025, art. 3. Il testo non costituisce parere legale.

    Leggi anche: Piano lombardo dell’economia sociale: dal credito alla governance degli algoritmi

  • Piano lombardo dell’economia sociale: dal credito alla governance degli algoritmi

    Piano lombardo dell’economia sociale: dal credito alla governance degli algoritmi

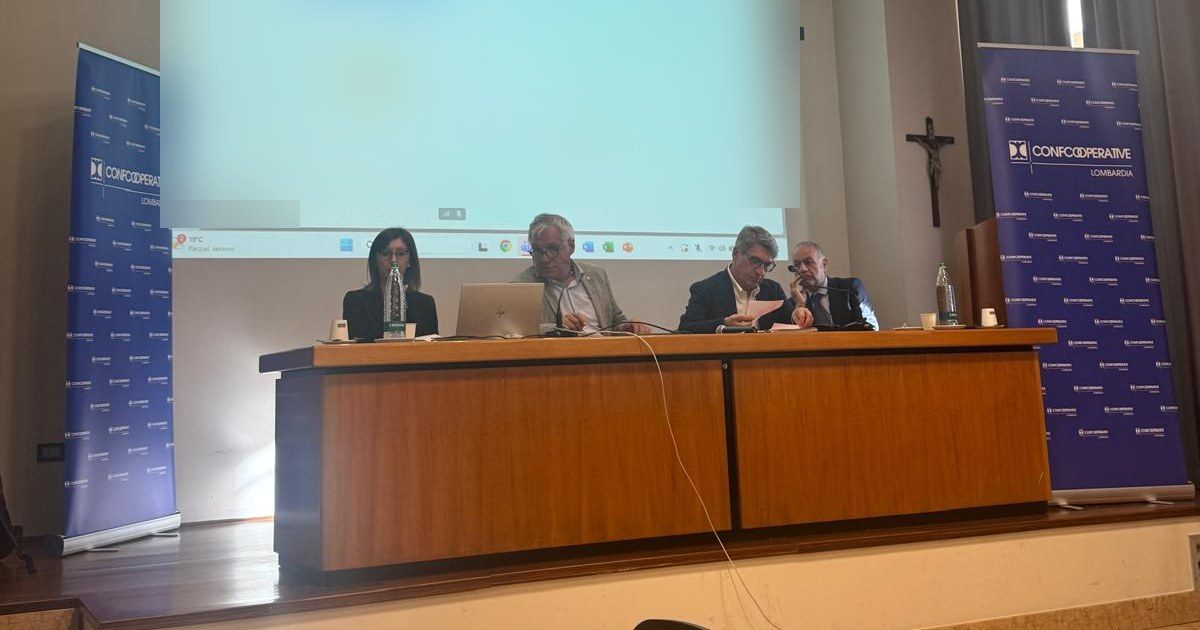
    Il 19 ottobre, al Centro Paolo VI di Brescia, Confcooperative Lombardia ha riunito Consilab, la giornata di lavoro “Verso il Piano regionale dell’economia sociale”. Dopo gli interventi introduttivi di Massimo Minelli, presidente di Confcooperative Lombardia, e di Marco Alparone, vicepresidente e assessore al Bilancio e Finanza di Regione Lombardia, il lavoro è proseguito in gruppi tematici, con restituzione e una tavola rotonda con esponenti dell’Intergruppo parlamentare per l’economia sociale e del Consiglio regionale, moderata da Marco Menni.

    Ho partecipato come consigliere regionale di Confcooperative Lavoro e Servizi, nel secondo gruppo, dedicato ad accesso al credito, venture capital e capitalizzazione. Una precisazione di metodo: le schede dei gruppi raccolgono proposte da portare a Regione Lombardia e, in parte, al livello nazionale. Non sono decisioni né impegni, e così vanno lette.

    Il capitale come strumento, non come fine

    Il punto di partenza del gruppo è semplice: il capitale non è il demonio, è uno strumento per raggiungere gli scopi della cooperazione. Da qui discendono proposte concrete. Rapporti strutturati con chi può mettere in campo venture capital, a partire dal sistema delle fondazioni, e strumenti innovativi come i minibond. Bandi che finanzino ciò che oggi quasi nessun bando riconosce: tempo, persone, competenze, cultura e progettazione finanziaria.

    Sulla capitalizzazione la scheda è franca: è difficile chiedere altri soldi ai soci, e il fondo di capitalizzazione, che vincola l’aumento dei lavoratori, per molte cooperative è un problema. L’ipotesi è mettere insieme la logica di un nuovo Jeremie e quella della ricapitalizzazione, estendendo la misura a tutta l’economia sociale. Si aggiungono contributi per gli adeguamenti strutturali imposti alle strutture accreditate, con il rilancio di strumenti come FRISL e FRIM, e un rating dedicato nel rapporto con le banche, legato a indicatori di impatto misurabili.

    Una proposta sulla governance algoritmica

    Il punto 6 della scheda tocca un tema che conosco da vicino. Riguarda gli investimenti in digitalizzazione e robotizzazione, spesso spinti dalla carenza di personale, e li affianca alla governance algoritmica e all’IA nei processi produttivi. La proposta è riconoscere e incentivare, in sinergia con una revisione armonica della disciplina sugli aiuti di Stato, l’adozione di framework di governance algoritmica che traducano il principio mutualistico in azioni concrete, capaci di valorizzare e tutelare il ruolo del socio e la sua appartenenza alla compagine sociale.

    Perché ha senso proprio per le cooperative? Perché quando un software pianifica i turni, assegna incarichi o valuta prestazioni, il principio «una testa, un voto» incontra una decisione che non è presa in assemblea. Il diritto europeo chiede già che a quel punto ci sia una persona in grado di rispondere: sorveglianza umana per i sistemi ad alto rischio (art. 14 dell’AI Act), obblighi specifici per chi li utilizza (art. 26), limiti alle decisioni automatizzate (art. 22 del GDPR). Per una cooperativa piccola, adempiere costa tempo e competenze che nessuno ha messo a bilancio. Un incentivo pubblico serve a questo: far sì che la conformità non diventi un vantaggio per chi se la può permettere e un onere per chi no.

    Su un punto la proposta resta tecnicamente aperta, e va detto. La scheda del gruppo 1 ricorda che de minimis, SIEG, GBER e misure che non costituiscono aiuto vengono spesso trattati come un unico sistema. Un incentivo alla governance algoritmica dovrà scegliere con precisione il proprio regime. E dovrà stabilire che cosa si intende per «framework»: se il criterio non è verificabile, si finanziano policy sulla carta. Lo dico anche a titolo personale: ho pubblicato in accesso aperto un modello, il DAAF, che traduce la sorveglianza umana in ruoli, controlli e registri di audit. È un tentativo, non l’unico possibile, e un incentivo pubblico deve restare neutrale rispetto ai modelli.

    Dove il confronto resta aperto

    Nel gruppo le posizioni non sono state sempre le stesse, ed è un bene: un piano regionale che nasce senza confronto su chi usa gli strumenti, e con quali vincoli, rischia di restare un elenco di intenzioni. Le schede sono il punto di partenza. Le scelte spettano ora a chi dovrà trasformarle in misure.

    Che cosa serve adesso

    Per la parte che riguarda la governance degli algoritmi vedo tre condizioni. Criteri verificabili per riconoscere un framework, non dichiarazioni di intenti. Un regime di aiuto scelto fin dall’inizio, con le regole europee in mano. E una responsabilità documentata: per ogni sistema che incide sui soci deve essere chiaro chi risponde, con quali poteri e con quale traccia. Sul versante nazionale il tema è già nel Piano d’azione per l’economia sociale, che prospetta una possibile valorizzazione delle cooperative di dati. Il Piano lombardo può essere il luogo in cui questo passa dalle parole agli strumenti.

    Fonti: scheda dei gruppi di lavoro e programma di Consilab, Brescia, 19 ottobre 2026; Piano d’azione nazionale per l’economia sociale (informativa al CdM del 2 luglio 2026).

    Leggi anche: NIS2: il controllo degli amministratori è effettivo o di facciata?


    Articoli correlati

  • NIS2: cosa deve poter mostrare il consiglio di amministrazione

    NIS2: cosa deve poter mostrare il consiglio di amministrazione

    Il 31 ottobre è il riferimento della scadenza NIS2 per molti soggetti, ma non per tutti. Nelle ultime settimane ho scritto del perimetro (chi rientra), dei fornitori ICT critici e delle dieci aree di misure. Qui cambia la domanda. Non più “cosa dobbiamo fare”, ma “cosa potremmo mostrare, lunedì mattina, se qualcuno ce lo chiedesse”.

    La scadenza NIS2 dipende dalla tua comunicazione

    Il “31 ottobre” è un riferimento, non una data uguale per tutti. Le misure di sicurezza di base vanno adottate entro diciotto mesi dalla comunicazione di inserimento nell’elenco NIS (art. 3 della Determinazione ACN n. 379907/2025). Per i soggetti comunicati nell’aprile 2025, i diciotto mesi cadono a ottobre 2026. Per chi è entrato nell’elenco nel 2026, la Determinazione n. 127434/2026 ha fissato termini diversi, con le misure di base entro luglio 2027.

    Quindi la prima mossa è banale e raramente fatta: aprire la comunicazione ricevuta, leggere la data, e scriverla nel verbale del consiglio.

    Cinque prove, non cinque promesse

    Per la NIS2 il consiglio non deve configurare un sistema. L’art. 23 del D.Lgs. 138/2024 gli chiede di approvare le misure e di sovrintendere alla loro attuazione. Sovrintendere significa poter mostrare. Cinque cose, su una pagina:

    • Chi risponde. Un referente nominato, e una delibera che dice chi ha approvato cosa, e quando.
    • Dove sta scritto. La matrice delle dieci aree (art. 24), con responsabile, stato e cosa manca. Non nella testa del referente IT.
    • Chi notifica. Un incidente significativo si segnala al CSIRT Italia con pre-notifica entro 24 ore, notifica entro 72 ore, relazione finale entro 30 giorni. La procedura deve indicare chi preme il pulsante, anche di sabato.
    • Chi sono i fornitori che contano. L’elenco dei fornitori rilevanti, e la richiesta scritta di come si stanno adeguando.
    • Chi è stato formato. La formazione degli amministratori, con data, partecipanti e contenuti. È un obbligo diretto del consiglio.

    Il livello dipende dalla categoria

    Però le misure non sono le stesse per tutti. Secondo le sintesi disponibili della Determinazione 379907/2025, i soggetti importanti hanno un allegato con 37 misure e 87 requisiti; i soggetti essenziali, 43 misure e 116 requisiti. Le dieci aree dell’art. 24 sono la cornice; i requisiti sono il dettaglio con cui si verifica. Sapere in quale categoria si è, e quale allegato si applica, è parte della prova.

    Dopo il 31 ottobre

    La fase che si chiude è quella dell’accompagnamento. Poi, da novembre, l’Agenzia può verificare l’adozione effettiva delle misure: con vigilanza preventiva per i soggetti essenziali, successiva per gli importanti. Una policy approvata e mai applicata non è una misura “implementata e funzionante”, ed è questo il metro con cui si verifica.

    Tre mosse da fare subito

    1. Controllare la data e la categoria sulla comunicazione ricevuta, e metterle a verbale.
    2. Preparare la pagina delle cinque prove, segnando in rosso ciò che manca.
    3. Portare la pagina in consiglio con delibera. Se restano lacune, una delibera con un piano datato e un responsabile per ciascuna non cancella l’inadempimento, ma documenta che il consiglio ha deciso, e quando.

    Un consiglio cooperativo è abituato a rendere conto ai soci di ciò che decide. La NIS2 chiede lo stesso, su un terreno nuovo: che la decisione sia presa e che se ne trovi traccia.


    Nota metodologica e riferimenti. I contenuti su termini, categorie e articolazione delle misure sono riferiti come emergono dalle sintesi disponibili sulla Determinazione ACN n. 379907/2025 e sulla n. 127434/2026, non ancora consolidate in giurisprudenza; il testo delle determinazioni e del decreto resta la fonte per ogni valutazione operativa.

    D.Lgs. 4 settembre 2024, n. 138, artt. 23, 24 e 25 · FAQ ACN su misure di sicurezza e notifica · Determinazione ACN n. 379907/2025 · Determinazione ACN n. 127434/2026 · Direttiva (UE) 2022/2555

    Leggi anche: NIS2: il controllo degli amministratori è effettivo o di facciata?

  • Tempo dei convegni finito

    Tempo dei convegni finito

    Mentre l’ONU celebra a Ginevra l’”AI for Good”, Bruxelles ha appena concesso diciotto mesi in più sull’AI Act. Sono due facce della stessa illusione: che la governance dell’intelligenza artificiale si decida nei summit e nelle proroghe. Si decide, invece, nelle procedure quotidiane di ogni impresa che lascia a un algoritmo una decisione sulle persone.

    Due notizie nel mese

    Dal 7 al 10 luglio 2026 il Palexpo di Ginevra ospita l’AI for Good Global Summit, la principale piattaforma delle Nazioni Unite sull’intelligenza artificiale, co-organizzata dalla ITU con oltre cinquanta agenzie ONU e il Governo svizzero. Quattro giorni di principi, dichiarazioni d’intenti, robot in passerella e tavole rotonde sul “bene comune algoritmico”. Pochi giorni prima, il 16 giugno, è arrivata una notizia molto meno scenografica ma assai più concreta per chi un’impresa la manda avanti davvero: il Parlamento europeo ha approvato l’accordo sul Digital Omnibus — da non confondere con i “decreti omnibus” nazionali: qui parliamo del pacchetto di semplificazione del digitale varato dall’Unione Europea — che rinvia l’applicazione degli obblighi sui sistemi di IA ad alto rischio. Per i sistemi dell’Allegato III, quelli che decidono sulle persone (selezione del personale, valutazione, accesso a servizi), la scadenza slitta dal 2 agosto 2026 al 2 dicembre 2027. Due notizie, una sola tentazione: pensare che ci sia ancora tempo, che il tema sia ancora materia da convegno e non da CdA. È esattamente l’errore che le imprese più esposte stanno per commettere.

    Il rinvio non è un’assoluzione

    Bisogna leggere perché l’Europa ha rinviato. Non perché abbia ripensato i rischi dell’IA, né perché li ritenga meno gravi. Ha rinviato per una ragione tecnica e quasi imbarazzante: mancavano gli strumenti per applicare la norma. Gli standard armonizzati non erano pronti, molte autorità nazionali competenti non erano state ancora designate, gli schemi di valutazione di conformità erano incompleti. In altre parole: il legislatore non ha tolto l’esame, ha solo spostato la data perché l’aula non era pronta. Il programma resta identico. Chi interpreta i diciotto mesi come una pausa si presenterà a dicembre 2027 nelle stesse identiche condizioni di oggi, con l’aggravante di aver sprecato l’unica finestra utile per arrivarci preparato. E attenzione: non tutto è stato rinviato. Gli obblighi di trasparenza dell’articolo 50 — informare le persone quando interagiscono con un sistema di IA o quando un contenuto è generato artificialmente — restano in vigore secondo la tabella di marcia originaria. Il “liberi tutti” non esiste.

    Cosa rischia davvero un’impresa

    Ricordiamo la posta in gioco, perché tende a sfumare tra una slide e l’altra. Per i sistemi ad alto rischio non conformi, l’AI Act prevede sanzioni fino a 15 milioni di euro o il 3% del fatturato mondiale annuo, a seconda di quale importo sia maggiore. Non è una multa: è una cifra che può riscrivere il bilancio di una PMI o di una cooperativa. Ma la sanzione è solo il rischio più visibile. Ce n’è uno più insidioso e più immediato: la decisione algoritmica che non si sa spiegare. Quando un candidato escluso, un lavoratore valutato negativamente o un utente a cui è stato negato un servizio chiede perché, la risposta “lo ha deciso il sistema” non è una risposta. È un’ammissione di resa. Ed è, già oggi, un problema di responsabilità che chiama in causa l’articolo 2086 del Codice civile e l’adeguatezza degli assetti organizzativi, ben prima di qualsiasi scadenza europea.

    La governance non si compra a dicembre 2027

    Qui sta il punto che i summit non raccontano: la conformità all’AI Act non è un adempimento dell’ultimo minuto, è un’architettura che si costruisce nel tempo. Non si “installa” una governance algoritmica la settimana prima della scadenza, come non si redige un bilancio di sostenibilità credibile il giorno prima dell’assemblea. È il principio attorno a cui ruota il framework DAAF — Democratic Algorithmic Accountability Framework, che propongo da tempo in questo osservatorio. Tre pilastri, semplici da enunciare e impegnativi da praticare:
    • Spiegabilità funzionale — le decisioni dei sistemi devono essere comprensibili agli organi di governo, non solo ai tecnici che li hanno configurati.
    • Controllo democratico — gli organi legittimi dell’organizzazione (CdA, assemblea, direzione) conservano il potere reale di rivedere, contestare e ribaltare la decisione automatica. È la “riserva di cognizione umana”.
    • Architettura di accountability — la responsabilità resta dentro la struttura giuridica dell’impresa, con una catena chiara, e non evapora nel codice.
    Su questa base poggia il livello operativo, il Protocollo TRACE: registro dei sistemi di IA, matrici di tracciabilità, control card, cicli di valutazione. Perché — vale la pena ripeterlo — la supervisione umana che non si documenta, semplicemente non esiste. In sede di ispezione conta la prova, non la buona intenzione.

    I diciotto mesi giusti

    Il rinvio al 2 dicembre 2027, letto bene, è una buona notizia: è il tempo che serve per fare le cose nell’ordine corretto, senza la fretta che produce documenti finti e conformità di facciata. Il calendario sensato è questo:
    1. Mappare i sistemi algoritmici già in uso e capire se ricadono tra quelli ad alto rischio, e in quale ruolo li si utilizza, perché nell’AI Act gli obblighi seguono il ruolo (provider o deployer), non chi ha scritto il codice.
    2. Identificare i gap documentali e organizzativi rispetto agli obblighi.
    3. Costruire la governance — spiegabilità, controllo, accountability — e iniziare a documentarla mentre la si pratica, non a posteriori.
    Diciotto mesi bastano per fare tutto questo con serietà. Non bastano se si comincia a ridosso della scadenza. La differenza tra le due imprese non sarà la fortuna: sarà la data in cui hanno deciso di iniziare.

    Il bene “reale”, non solo il bene “buono”

    A Ginevra si parlerà, giustamente, di intelligenza artificiale al servizio dell’umanità. È un orizzonte necessario. Ma l’IA “buona” dei summit diventa IA “reale” solo quando si traduce in una procedura verificabile dentro un’organizzazione concreta: una cooperativa che spiega ai propri soci come funziona l’algoritmo che assegna i turni, una PMI che può dimostrare chi ha controllato la decisione di scarto di una candidatura. Il bene comune algoritmico non si dichiara in plenaria. Si documenta, una control card alla volta. L’algoritmo deve restare uno strumento al servizio della persona — e questo si misura sulle decisioni che prende sulle persone, non sugli applausi che raccoglie in sala. Il tempo dei convegni, per chi ha sistemi ad alto rischio in casa, è finito. È iniziato il tempo della costruzione.
    Vuoi sapere in quattro minuti se i tuoi sistemi rientrano tra quelli ad alto rischio e quali documenti ti mancano? Fai il self-assessment gratuito su CheckAIAct: è anonimo, immediato, e ti dà una prima mappa dei tuoi gap. Da lì si parte.

    Altri articoli


    Articoli correlati

  • Aziende in Bilico: L’Ingegneria delle Clausole Antistallo e il Meccanismo “Russian Roulette”

    Aziende in Bilico: L’Ingegneria delle Clausole Antistallo e il Meccanismo “Russian Roulette”

    Dalla paralisi decisionale alla continuità aziendale: come i dispositivi tecnici di governance proteggono il valore dell’impresa.

    Abstract

    Nelle architetture societarie, il rischio di “deadlock” (stallo decisionale) non è solo un’eventualità statutaria, ma una minaccia concreta alla sopravvivenza dell’ente. Questo contributo analizza la legittimità e l’efficacia delle clausole antistallo, con particolare focus sul modello della “Russian Roulette”, inquadrandole come strumenti essenziali degli “adeguati assetti” previsti dall’art. 2086 c.c.

    1. Il Rischio di Stallo: Un’Analisi Sistemica

    Lo stallo decisionale si verifica quando la divergenza tra i soci impedisce l’adozione di delibere essenziali per la gestione sociale. In una cooperativa o in una società di capitali, il protrarsi di questa situazione conduce inevitabilmente alla paralisi operativa e, nei casi più gravi, alla liquidazione per impossibilità di funzionamento dell’assemblea.

    L’Ingegneria della Governance interviene qui: non aspettando la crisi, ma progettando clausole capaci di risolverla “automaticamente”.

    2. Il Meccanismo della “Russian Roulette”: Come Funziona

    La clausola di “Russian Roulette” (o clausola texana) è un dispositivo di alta precisione. Al verificarsi di un trigger event (lo stallo):

    1. La Proposta: Un socio (il proponente) determina il valore della partecipazione e offre all’altro socio di acquistarla.
    2. L’Opzione: Il socio ricevente (l’oblato) ha due strade: vendere la propria quota al prezzo indicato o, paradossalmente, acquistare la quota del proponente allo stesso prezzo.

    L’Ingegno del sistema: Questo meccanismo elimina l’asimmetria informativa. Il proponente è obbligato a indicare un prezzo equo: se propone un prezzo troppo basso, rischia di vedersi “portare via” l’azienda; se lo indica troppo alto, rischia di dover pagare una cifra eccessiva per l’acquisto.

    3. Validità Giuridica e Meritevolezza di Tutela

    Come approfondito nelle recenti ricerche accademiche, la giurisprudenza italiana (confermata dalla Cassazione) ha superato i dubbi sulla “potestatività” di queste clausole. La clausola non è un “arbitrio”, ma una scelta legata a valutazioni di convenienza economica influenzate da fattori esterni. Essa non altera la causa societatis, ma la preserva, evitando i costi e i tempi distruttivi di una liquidazione forzata.

    4. Impatti Operativi e Adeguati Assetti (Art. 2086 c.c.)

    Per un Direttore Generale, implementare clausole antistallo significa dotare l’azienda di un sistema di “sicurezza passiva”. All’interno del Framework VCW, queste clausole sono considerate indicatori di una governance resiliente.

    • Prevenzione: La sola presenza della clausola funge da deterrente contro comportamenti ostruzionistici.
    • Efficienza: Risoluzione della crisi in tempi tecnici brevissimi (30-60 giorni).
    • Protezione del Patrimonio: Mantenimento della going concern (continuità aziendale).

    Conclusioni: Verso una Governance Preventiva

    La governance non deve limitarsi a descrivere i processi, deve “ingegnerizzarli”. Le clausole antistallo rappresentano la frontiera tra una gestione che subisce gli eventi e una che li governa. Nel contesto della cooperazione, dove il rapporto paritario tra i soci è il cuore del sistema, questi strumenti diventano garanti di democrazia e stabilità economica.


    Articoli correlati

  • Governance Algoritmica: Il Rischio Amministratore di Fatto nel CdA

    Governance Algoritmica: Il Rischio Amministratore di Fatto nel CdA

    La governance algoritmica ha superato la frontiera della mera transizione digitale per trasformarsi nel più insidioso fattore di rischio giuridico per i Consigli di Amministrazione contemporanei. Nel 2026, l’introduzione di agenti AI autonomi nei processi decisionali d’impresa rischia di configurare un cortocircuito normativo senza precedenti: l’algoritmo che agisce, de facto, come un Amministratore di Fatto dell’organizzazione societaria.

    1. L’illusione del copilota: Il salto di specie degli agenti autonomi

    Fino a ieri, il dibattito sull’applicazione dell’intelligenza artificiale nei contesti direzionali si è adagiato sulla rassicurante metafora del “copilota tecnologico”: un software evoluto, relegato a elaborare enormi volumi di dati grezzi per presentare report predittivi che l’organo amministrativo umano restava libero di vagliare, accogliere o scartare. Questa narrazione è oggi superata dall’evoluzione tecnologica dei sistemi agentici ed autonomi.

    Nel contesto operativo del 2026, le grandi organizzazioni e le cooperative complesse integrano “sciami di agenti” capaci non solo di analizzare, ma di negoziare contratti di fornitura, ottimizzare in autonomia la turnazione della manodopera in base ai flussi logistici e allocare budget finanziari su mercati spot in frazioni di secondo. Quando l’output della macchina non è più una traccia consultiva, ma un comando operativo immesso direttamente nel workflow aziendale, la linea di demarcazione tra strumento di supporto e organo deliberativo si dissolve. L’uomo non guida più: ratifica.

    2. Il cortocircuito civilistico: L’algoritmo come Amministratore di Fatto (Art. 2639 c.c.)

    L’approccio dell’Ingegneria della Governance impone di analizzare questo fenomeno attraverso la lente rigorosa del Diritto Positivo. Ai sensi dell’art. 2639 del Codice Civile, la qualifica di amministratore non è circoscritta esclusivamente a chi investe il ruolo per formale investitura assembleare (amministratore di diritto). Essa si estende inderogabilmente a colui che esercita in modo continuativo e autonomo i poteri tipici inerenti alla qualifica o alla funzione direttiva d’impresa.

    Se un Consiglio di Amministrazione o una Direzione Generale si limitano a validare sistematicamente ed acriticamente le decisioni strategiche formulate da un algoritmo di intelligenza artificiale — per l’impossibilità tecnica o cognitiva di comprenderne la logica interna (black box) — si configura una traslazione surrettizia del potere gestorio. Sotto il profilo dogmatico, il software cessa di essere una res e assume i tratti funzionali dell’amministratore di fatto. Ma poiché un algoritmo non possiede personalità giuridica né capacità patrimoniale per rispondere dei danni cagionati, la responsabilità civile, penale ed amministrativa si abbatte, per proprietà transitiva e in modalità illimitata, sui consiglieri umani che hanno abdicato al proprio dovere di direzione.

    3. La crisi della Business Judgment Rule e gli adeguati assetti ex Art. 2086 c.c.

    Questo scenario scardina il principale scudo protettivo del management: la Business Judgment Rule (la regola della insindacabilità giudiziale delle scelte di merito economico). La giurisprudenza di legittimità accorda l’esimente agli amministratori solo a condizione che la decisione sia stata assunta con la diligenza richiesta dalla natura dell’incarico, previa un’istruttoria approfondita, consapevole e documentata. Delegare la scelta strategica a un sistema algoritmico non trasparente azzera l’istruttoria umana, configurando una colpa specifica per omessa vigilanza algoritmica.

    L’impatto di tale omissione si proietta direttamente sulla violazione del secondo comma dell’art. 2086 del Codice Civile. L’obbligo di istituire assetti organizzativi, amministrativi e contabili adeguati impone che la governance algoritmica sia presidiata da specifici protocolli di controllo e tracciabilità. L’omessa istituzione di presidi informativi capaci di decodificare l’azione dell’IA costituisce, di per sé, un grave sintomo di inadeguatezza dell’assetto aziendale, esponendo l’organo amministrativo a revoca giudiziale e a pesanti azioni di responsabilità in caso di insolvenza o di emersione della crisi.

    4. Il Framework DAAF come scudo immunitario della Governance Algoritmica

    Per neutralizzare il rischio di “esautoramento tecnologico” del CdA e garantire la piena conformità ai dettati dell’AI Act europeo (Regolamento UE 2024/1689), l’Osservatorio ha codificato il modello DAAF (Democratic Algorithmic Accountability Framework). Questo meta-framework metodologico si innesta all’interno dell’architettura dei Framework di Governance d’impresa per ripristinare il principio cardine dell’antropocentrismo giuridico e della sorveglianza umana attiva.

    Il DAAF non si limita a richiedere una conformità documentale cartacea, ma ingegnerizza i flussi decisionali attraverso l’applicazione combinata di matrici macro-sistemiche (modello APPNIE) e algoritmi di selezione e filtraggio a imbuto (Value Creation Wheel – VCW). Il framework impone la scomposizione matematica di ogni decisione algoritmica ad alto rischio (HR, Logistica, Finanza), costringendo il sistema a esibire i pesi logici e i dati sorgente in un formato intellegibile per l’organo di controllo umano, ripristinando la legittimità della firma e della responsabilità gestoria.

    5. Azioni di mitigazione immediata per Direzioni Generali e CdA

    Al fine di mettere in sicurezza l’organizzazione dal rischio di revoca degli assetti e blindare la responsabilità dei consiglieri, la Direzione Generale deve implementare tre linee d’azione preventive:

    • Auditing della Catena Decisionale: Censire analiticamente tutti i software e i sistemi di intelligenza artificiale operanti in azienda, mappando le aree in cui la macchina genera output ad attivazione automatica o vincolante per il personale.
    • Istituzione del Registro dell’Override Umano: Implementare un protocollo strutturato in cui ogni scostamento, modifica o rifiuto delle raccomandazioni algoritmiche da parte del manager umano venga registrato e motivato sotto il profilo della convenienza economica, fornendo la prova legale della reale supervisione d’impresa.
    • Allineamento dei Modelli Organizzativi 231: Integrare i presidi di governance algoritmica all’interno dei protocolli del Modello 231 e dei sistemi di gestione della sicurezza nei luoghi di lavoro, neutralizzando il rischio di bias discriminatori o reati informatici societari.

    L’evoluzione tecnologica non esime il vertice aziendale dai doveri di diligente e prudente gestione, ma ne innalza la complessità analitica. Per approfondire come le dinamiche dell’esegesi giurisprudenziale impattino sulla stabilità organizzativa e sulla tutela contrattuale degli enti mutualistici e delle imprese complesse, si rimanda al saggio: “Il duplice rapporto del socio: analisi tecnica Sentenza Milano 2024”.

    Se la tua organizzazione complessa, ente di controllo o cda intende implementare i protocolli scientifici del Framework DAAF o verificare la conformità degli assetti aziendali ex art. 2086 c.c. applicando i modelli di ingegneria forense, scopri le soluzioni sistemiche sviluppate all’interno dell’Hub dei Framework di Governance Strategica.

    La tua organizzazione è pronta per l’AI Act?
    Il check DAAF mappa i sistemi di AI che utilizzi, individua ruoli e obblighi e ti consegna un report di conformità AI Act pronto per il Consiglio di Amministrazione.
    👉 Fai il check su CheckAIAct


    Articoli correlati