Il 31 maggio è passato in silenzio per quasi tutte le cooperative che rientrano nel perimetro NIS2. Non perché la scadenza fosse irrilevante, ma perché quasi nessuno sapeva che esisteva.
Era il termine, fissato dalla Determinazione ACN n. 127437 del 13 aprile 2026, per dichiarare sul portale dell’Agenzia i propri fornitori rilevanti: chi gestisce il cloud, chi eroga i servizi ICT in outsourcing, chi ha accesso privilegiato ai sistemi. Se non l’hai fatto, la finestra formale è chiusa, ma l’obbligo sostanziale no, ed è comunque meglio regolarizzare che ignorarlo. E soprattutto: fra sei settimane, il 31 ottobre, scade il termine per aver messo in sicurezza quella stessa catena.
Chi è un fornitore “rilevante”
Il D.Lgs. 138/2024 impone, fra le misure minime di sicurezza dell’art. 24, la gestione del rischio nei rapporti con i fornitori diretti (comma 4). La Determinazione ACN traduce il principio in un criterio operativo, con due porte d’ingresso alternative.
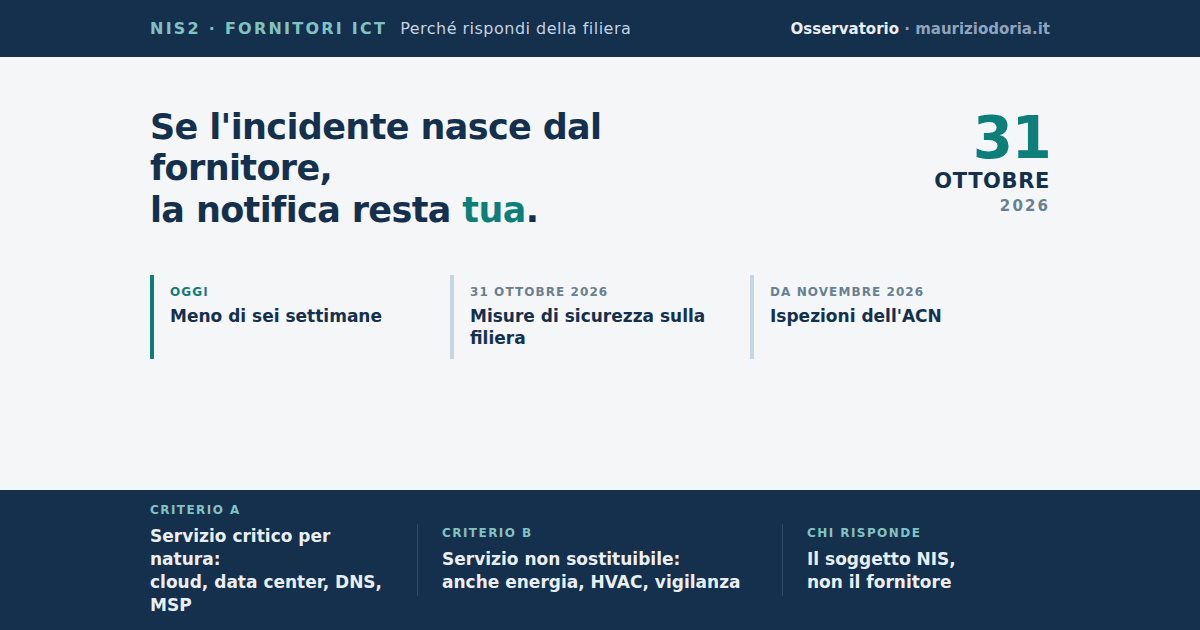
Criterio A – il servizio è critico per natura. Cloud computing, data center, CDN, servizi DNS, connettività, gestione TIC esternalizzata (MSP/MSSP). Rientra a prescindere da quanto sia facile sostituirlo.
Criterio B – il servizio non è sostituibile. Anche un fornitore “banale” diventa rilevante se la sua interruzione blocca l’operatività: non solo IT, ma anche dipendenze fisiche come l’energia, la climatizzazione dei locali server, la vigilanza.
Per una cooperativa di servizi, tradotto: il gestionale paghe in SaaS, il fornitore che ospita il sito e la posta, chi fa assistenza IT esterna, il software di pianificazione turni di cui ho scritto due settimane fa, se gira su un’infrastruttura di terzi, quel terzo è un fornitore rilevante, e va censito.
La delega non esonera, di nuovo
È lo stesso principio che ho scritto a proposito dell’AI Act: la responsabilità di sovrintendere non si trasferisce affidando il servizio a un fornitore.
Qui la norma lo rende esplicito. Se un incidente nasce presso il fornitore, l’obbligo di notifica verso ACN e CSIRT, entro le finestre delle 24 e 72 ore, resta in capo al soggetto NIS, non al fornitore. La cooperativa risponde della filiera anche quando non ne controlla direttamente ogni nodo, perché ha scelto quel fornitore e ha il dovere di verificarlo.
Questo significa due cose concrete entro il 31 ottobre:
- inserire nei contratti clausole che impongano al fornitore di notificare tempestivamente un incidente e di collaborare alla gestione;
- prevedere un diritto di verifica, anche solo la richiesta di un attestato di conformità (ISO 27001 o equivalente), quando l’audit in loco non è negoziabile.
Con i grandi fornitori (hyperscaler, monopolisti di fatto) le clausole spesso non sono negoziabili. In quel caso la mossa corretta non è rinunciare: è mettere a verbale l’impossibilità di ottenere condizioni migliori e documentare le misure compensative adottate sui propri sistemi. È lo stesso principio del DAAF applicato qui: ciò che non si documenta, in un’ispezione, non è mai esistito.
Le tre mosse per il consiglio
Primo: censire. Elenco dei fornitori con accesso ai sistemi o servizio non sostituibile, verificato contro i due criteri. Se il 31 maggio è passato senza dichiarazione, regolarizzarla ora conta più che aspettare il prossimo giro annuale.
Secondo: verificare i contratti in essere. Non serve rinegoziare tutto: serve sapere, per ciascun fornitore rilevante, se esiste già una clausola di notifica incidenti e se è realistico ottenerla dove manca.
Terzo: portarlo in consiglio. Non come adempimento tecnico del referente IT, ma come punto all’ordine del giorno con delibera, lo stesso passaggio che ho segnalato per le misure di sicurezza di base. La mappatura dei fornitori critici è un atto di governo, non una checklist.
Per il quadro completo a pochi giorni dal termine, vedi le cinque prove che il consiglio deve poter mostrare.
Nota metodologica e riferimenti
I dati su criteri di classificazione, scadenze e contenuto degli obblighi verso i fornitori sono riferiti come emergono dalle analisi disponibili sulla Determinazione ACN n. 127437/2026, non ancora consolidate in giurisprudenza. Per ogni valutazione operativa restano fonti primarie il testo del D.Lgs. 138/2024 e la Determinazione ACN nella sua versione integrale.
- D.Lgs. 4 settembre 2024, n. 138, artt. 3, comma 9, lett. f), 24 e 38
- Determinazione ACN n. 127437 del 13 aprile 2026
- Direttiva (UE) 2022/2555 (NIS2)