Categoria: Diritto Cooperativo

  • Dopo Forlì: l’economia sociale ha un sistema, ora serve il capitolo sui dati

    Dopo Forlì: l’economia sociale ha un sistema, ora serve il capitolo sui dati

    Il primo Festival dell’Economia Sociale, a Forlì dal 12 al 14 novembre 2026, ha dato all’economia sociale italiana una sede comune e un Piano da attuare. Il capitolo dei dati è appena accennato, nel Piano come nel programma, ed è quello su cui una cooperativa può già lavorare con le regole in vigore.

    Il punto in breve

    • Che cosa è stato. Tre giorni promossi dalla Fondazione Economia Sociale ETS, costituita da Confcooperative, Fondazione Terzjus ed e-IUS, con oltre 4.000 presenze, 32 panel e 130 relatori.
    • Il tema. Il Piano d’azione nazionale per l’economia sociale e il passaggio, nelle parole del titolo, dalla complessità al sistema.
    • Lo spazio aperto. Nessuna delle quindici aree tematiche era dedicata a digitale, dati o intelligenza artificiale. Il Piano cita le cooperative di dati come possibilità da valutare.
    • Che cosa c’è già. Il diritto europeo definisce le cooperative di dati, e regole europee e statali disciplinano già l’uso dell’IA nel lavoro. Una cooperativa non deve attendere una norma nuova per organizzarsi.

    Che cosa è stato il Festival dell’Economia Sociale

    Il Festival è un’iniziativa nazionale dedicata all’economia sociale, alla prima edizione, e si colloca nel percorso aperto dal Piano d’azione. I dati che seguono sono tratti dal sito ufficiale.

    VoceDato
    Edizione, luogo e datePrima edizione, Forlì, 12-14 novembre 2026
    PromotoreFondazione Economia Sociale ETS, costituita da Confcooperative, Fondazione Terzjus ed e-IUS
    12 novembrePlenaria di apertura: «Un piano che genera valore. Dalla complessità al sistema»
    13 novembreAgorà dell’economia sociale: panel e interviste in più sedi della città, su quindici aree tematiche
    14 novembrePlenaria di chiusura, dedicata alla dimensione europea
    Numeri finaliOltre 4.000 presenze, 32 panel, 130 relatori

    Le quindici aree tematiche erano: Europa e coesione, lavoro e nuove generazioni, pubblica amministrazione, cultura, fisco, aree interne e abitare, agroalimentare, filantropia, patrimonio pubblico, sport, transizione energetica, volontariato, finanza sociale, sanità e mutualismo, formazione.

    Due messaggi della chiusura riguardano da vicino le cooperative. Il presidente di Confcooperative, Maurizio Gardini, ha chiesto al Governo risposte solide più che immediate, continuità del Piano su un orizzonte di dieci anni e riconoscimenti fiscali. Il direttore scientifico, Gabriele Sepio, ha invitato a raccontare l’economia sociale a partire dalle storie concrete che danno risposte ai territori, «dalle Cer alle cooperative dati».

    Che cosa dice il Piano d’azione sui dati, e che cosa non dice

    Il Piano d’azione nazionale tratta il digitale in pochi passaggi, e li formula come possibilità da valutare. Il Piano attua la Raccomandazione del Consiglio dell’Unione europea del 27 novembre 2023 sulle condizioni quadro dell’economia sociale. Ho letto la versione del 2 luglio 2026, predisposta in vista dell’adozione definitiva.

    ParagrafoChe cosa prospettaNatura
    60 e nota 33Riconoscere e valorizzare le cooperative di dati previste dal Data Governance Act, e armonizzare la disciplina nazionale dei loro serviziPossibilità da valutare
    85Un’infrastruttura unica per registrare, conservare e rendere interoperabili le attestazioni; piattaforme digitali per far incontrare volontari e organizzazioniPossibilità da valutare
    74Richiamo alla transizione verde e digitale degli entiRichiamo generale

    Nel testo l’espressione «intelligenza artificiale» non compare. Il programma del Festival riflette la stessa impostazione: tra le quindici aree tematiche nessuna era dedicata a dati o algoritmi, e la transizione energetica aveva un panel sulle comunità energetiche.

    È comprensibile in un Piano che ha molte altre priorità. Resta però il capitolo in cui le organizzazioni possono muoversi senza attendere, perché le regole esistono già.

    Dati e IA nelle cooperative: il diritto che c’è già

    Quattro fonti riguardano chi raccoglie dati dei soci o usa strumenti algoritmici nel lavoro. Tre si applicano già oggi. Gli obblighi dell’AI Act per i sistemi ad alto rischio dell’allegato III si applicano dal 2 dicembre 2027, dopo il rinvio disposto dal regolamento (UE) 2026/1744.

    FonteChe cosa prevedeChe cosa significa per una cooperativa
    Regolamento (UE) 2022/868, Data Governance Act, art. 2, n. 15Definisce i servizi di cooperative di dati: servizi di intermediazione offerti da una struttura composta da interessati, imprese individuali o PMI che ne sono membri, per aiutarli a esercitare i propri diritti sui datiLa forma cooperativa ha già una base giuridica europea per mettere in comune i dati dei soci
    Regolamento (UE) 2016/679, GDPR, art. 22Tutela dal subire decisioni basate unicamente su un trattamento automatizzato, quando producono effetti giuridici o incidono in modo significativoPer le decisioni che incidono sulle persone va previsto un intervento umano
    Regolamento (UE) 2024/1689, AI Act, art. 26Dal 2 dicembre 2027 chi usa un sistema ad alto rischio, come quelli per la selezione e la gestione dei lavoratori, affida la sorveglianza umana a persone con competenza, formazione e autorità, e informa prima i lavoratori e i loro rappresentantiC’è poco più di un anno per individuare un responsabile con nome e poteri e preparare l’informativa
    Legge 132/2025, art. 11L’uso dell’IA nel lavoro deve essere sicuro, affidabile e trasparente; il datore di lavoro informa il lavoratore; sono vietate le discriminazioniL’informativa ai lavoratori, soci compresi, è dovuta nei casi previsti dalla legge

    Il filo comune è organizzativo. Chi definisce le finalità, chi gestisce lo strumento e chi controlla sono tre ruoli che vanno distinti e scritti. Ne ho trattato a proposito delle cooperative di dati e, per la Lombardia, della legge regionale 30/2026.

    Tre cose che una cooperativa può fare adesso

    Queste sono proposte di chi scrive, non previsioni del Piano né conclusioni del Festival.

    1. Mappare. Elencare quali dati di soci e lavoratori la cooperativa raccoglie, per quali finalità e con quali flussi verso l’esterno. Aggiungere gli strumenti automatizzati che incidono su turni, selezione e valutazione.
    2. Assegnare i ruoli. Con una delibera del consiglio di amministrazione, indicare chi decide le finalità, chi gestisce lo strumento e chi controlla. La sorveglianza umana va affidata a una persona con competenza e poteri effettivi.
    3. Informare e rendicontare. Informare lavoratori e rappresentanti prima dell’avvio di uno strumento, e portare il tema in assemblea una volta l’anno, come si fa per il bilancio.

    Per chi cerca un metodo, il framework DAAF propone un approccio di governance algoritmica per le imprese a governo democratico. Sul piano associativo, i casi documentati dalle cooperative sono il materiale più utile da portare nelle sedi di attuazione del Piano.

    Domande frequenti

    Il Piano d’azione obbliga le cooperative a fare qualcosa sui dati?

    No. Nella versione del 2 luglio 2026 le cooperative di dati compaiono come possibilità da valutare (paragrafo 60), non come misura adottata. Gli obblighi sull’uso dei dati e dell’IA derivano dalle norme europee e statali già in vigore.

    Che cos’è una cooperativa di dati?

    Il Data Governance Act non istituisce un nuovo tipo di società. Definisce un servizio: l’intermediazione dei dati offerta da una struttura i cui membri sono interessati, imprese individuali o PMI, con lo scopo di aiutarli a esercitare i propri diritti sui dati (art. 2, n. 15).

    Una cooperativa che usa un software per i turni rientra nell’AI Act?

    Dipende da come il sistema è classificato. L’allegato III considera ad alto rischio i sistemi usati per assegnare compiti in base al comportamento o alle caratteristiche personali e per valutare le prestazioni. Per questi, dal 2 dicembre 2027 chi li usa dovrà organizzare la sorveglianza umana e informare prima lavoratori e rappresentanti (art. 26). In ogni caso la legge 132/2025 chiede che l’uso dell’IA nel lavoro sia sicuro, affidabile e trasparente (art. 11).

    Al Festival si è parlato di intelligenza artificiale?

    Tra le quindici aree tematiche del programma nessuna era dedicata a dati o IA.

    Fonti

  • Legge regionale 30/2026: un’occasione per la cooperazione lombarda sull’IA

    Legge regionale 30/2026: un’occasione per la cooperazione lombarda sull’IA

    La Lombardia ha una nuova legge su ricerca, innovazione e intelligenza artificiale: la l.r. 5 novembre 2026, n. 30, pubblicata sul BURL il 9 novembre 2026 ed entrata in vigore il giorno successivo. Per le cooperative è un’occasione: la legge crea un Tavolo regionale con le associazioni delle imprese e una Carta sull’IA aperta alla sottoscrizione, e la cooperazione ha un’esperienza di governo democratico dell’impresa da portare.

    Il punto in breve

    • Cosa è. La l.r. n. 30/2026 «Disposizioni in materia di ricerca, innovazione e intelligenza artificiale per lo sviluppo sostenibile». Istituisce un Programma strategico triennale, un Comitato scientifico, un Tavolo regionale e una Carta regionale per lo sviluppo dell’IA, e abroga la l.r. 29/2016 (art. 11).
    • Perché è una buona notizia. Indica come obiettivo un uso etico e responsabile dell’IA, con controllo, revisione e responsabilità umana finale, e un’IA nelle imprese «nel rispetto dei diritti dei lavoratori» (art. 1, comma 3, lettere m e o). Al Tavolo siedono anche le associazioni delle imprese e i sindacati.
    • Cosa può portare la cooperazione. L’esperienza di un’impresa a governo democratico: il voto capitario, il doppio rapporto del socio lavoratore, il ruolo degli amministratori.
    • Quando. La Giunta deve disciplinare il Tavolo e nominarne i componenti entro tre mesi dall’entrata in vigore, quindi entro febbraio 2027 (art. 5, comma 5). Per la Carta il testo non indica un termine.

    Cosa prevede la legge

    StrumentoCosa prevedeArticolo
    Programma strategico triennaleProposto dalla Giunta con il contributo di Comitato, Tavolo, soggetti pubblici e privati e dei cittadini; approvato dal Consiglio regionale. Tra i temi: formazione dei lavoratori, sostegno alle imprese, anche micro e piccole, che adottano soluzioni di IA, alfabetizzazione con gli enti del Terzo settore3
    Comitato scientificoOrganismo indipendente di cinque esperti nominati dalla Giunta con selezione pubblica, in carica tre anni; funzioni consultive, propositive e informative4
    Tavolo regionale per la ricerca, l’innovazione e l’IA26 componenti, presieduto dall’assessore: università, organismi di ricerca, IRCCS, tre rappresentanti delle associazioni delle imprese più rappresentative a livello regionale, tre dei sindacati, enti locali, credito, due consiglieri regionali. Si riunisce almeno tre volte l’anno; possono partecipare anche i sottoscrittori della Carta; nessun compenso5
    Carta regionale per lo sviluppo dell’IADefinita e approvata dalla Giunta, mira a una rete pubblico-privata e a pratiche sostenibili e responsabili, anche con codici di condotta. La Regione ne promuove la sottoscrizione da parte di istituzioni, imprese, università, centri di ricerca e organizzazioni della società civile8
    Altre misureGiornata della ricerca l’8 novembre, con premi; Piattaforma digitale per l’innovazione; relazione annuale della Giunta al Consiglio (clausola valutativa)6, 7, 9
    RisorseComitato: 74.000 euro nel 2026 e 150.000 l’anno nel 2027-2028. Giornata e premi: 1.050.000 euro nel 2026. Piattaforma: 1.000.000 di euro l’anno nel 2026-2028. Per il sostegno alle imprese il testo non indica importi: il Programma opera «in base alle risorse disponibili»3, 10

    Il testo non prevede obblighi né sanzioni a carico delle imprese e non nomina le cooperative né l’economia sociale. Una precisazione: la scheda di Regione Lombardia parla di un «aggiornamento» della l.r. 29/2016, mentre l’art. 11 della legge la abroga.

    La Regione interviene nell’ambito della ricerca scientifica e tecnologica e del sostegno all’innovazione, nel rispetto della disciplina statale ed europea (art. 1). L’AI Act è un regolamento europeo direttamente applicabile (art. 288 TFUE): una legge regionale non lo integra né lo deroga. Per il quadro degli obblighi vedi i nostri articoli su fornitori e deployer e sui sistemi integralmente automatizzati.

    Cosa può cambiare per le cooperative

    La legge non impone nuovi obblighi alle cooperative: apre sedi di partecipazione e possibilità di sostegno che la cooperazione può usare.

    OpportunitàBase nel testoCosa serve
    Essere ascoltati al TavoloTre seggi alle associazioni delle imprese più rappresentative a livello regionale; il Tavolo può coinvolgere altre categorie di soggetti (art. 5, commi 2 e 3)Una richiesta scritta alla Giunta, prima delle nomine entro febbraio 2027
    Sottoscrivere la CartaLa Regione ne promuove la sottoscrizione da parte delle imprese; i sottoscrittori possono partecipare al Tavolo (art. 5, comma 3; art. 8)Attendere l’approvazione della Carta da parte della Giunta
    Formazione e adozione dell’IAIl Programma prevede percorsi di formazione dei lavoratori e sostegno alle imprese, anche micro e piccole, che adottano soluzioni di IA (art. 3, comma 3, lettere d e f)Attendere il Programma e i criteri che la Giunta definirà (art. 3, comma 4)

    Tre contributi che la cooperazione può offrire

    Quanto segue è una proposta dell’autore, non una previsione della legge. Sono idee da presentare con spirito collaborativo alla Regione, nell’attuazione del Tavolo, della Carta e del Programma.

    #PropostaPerché
    1Chiedere che la rappresentanza della cooperazione sia ascoltata al Tavolo e sottoscrivere la Carta appena approvataI sottoscrittori della Carta possono partecipare al Tavolo (art. 5, comma 3)
    2Proporre per la Carta una sezione per le organizzazioni a governo democratico: chi risponde di una decisione assistita da IA e come si dimostra che la supervisione umana è effettivaLa legge indica il «controllo, revisione e responsabilità umana finale» (art. 1, comma 3, lettera m): la sezione può mostrare come si traduce nelle organizzazioni. Base di lavoro: il framework DAAF
    3Proporre nel Programma un percorso di formazione sull’IA per soci lavoratori e amministratoriIl Programma prevede formazione dei lavoratori e sostegno alle imprese che adottano l’IA (art. 3, comma 3, lettere d e f)

    Un’avvertenza di metodo. La Carta è definita dalla Giunta e la sua sottoscrizione è promossa dalla Regione: il testo non la prevede come obbligo. I contributi vanno quindi pensati come principi e buone pratiche, non come doveri.

    Cosa deve ancora accadere

    Mancano gli atti attuativi: la disciplina e le nomine del Tavolo, la selezione dei cinque esperti del Comitato, il testo della Carta, il Programma strategico triennale e i criteri di attribuzione delle risorse.

    Domande frequenti

    La legge lombarda obbliga le cooperative a fare qualcosa?

    No. Il testo non prevede obblighi né sanzioni a carico delle imprese. Gli obblighi sull’uso dell’IA derivano dall’AI Act e dalla normativa statale.

    La Carta regionale è vincolante?

    Il testo non la prevede come obbligo: la Giunta la approva e la Regione ne promuove la sottoscrizione da parte di istituzioni, imprese, università, centri di ricerca e società civile.

    Che cosa cambia per i soci lavoratori?

    Nessun nuovo adempimento. La legge indica però come finalità l’uso dell’IA nelle imprese «nel rispetto dei diritti dei lavoratori» (art. 1, comma 3, lettera o), prevede percorsi di formazione dei lavoratori nel Programma (art. 3); al Tavolo siedono tre rappresentanti dei sindacati.

    Come può una cooperativa partecipare al Tavolo o alla Carta?

    Il Tavolo prevede tre rappresentanti delle associazioni delle imprese più rappresentative a livello regionale, scelti dalla Giunta; la procedura di nomina sarà definita entro tre mesi dall’entrata in vigore. Chi sottoscrive la Carta può partecipare al Tavolo. La strada più concreta è una richiesta formale della rappresentanza regionale della cooperazione.

    Ci sono risorse per le cooperative?

    Non ci sono linee dedicate. L’art. 10 quantifica solo le spese per il Comitato, per la Giornata della ricerca e per la Piattaforma digitale; il sostegno alle imprese previsto dal Programma dipende dalle risorse disponibili.

    La Regione può regolare l’IA?

    Può promuovere ricerca e innovazione nell’ambito della propria competenza, ma l’AI Act è direttamente applicabile e non può essere integrato o derogato da una legge regionale.

    Fonti

  • Una testa, un voto, un algoritmo: la domanda di ricerca sulla governance dell’IA nelle cooperative

    Una testa, un voto, un algoritmo: la domanda di ricerca sulla governance dell’IA nelle cooperative

    Quando un software pianifica i turni, assegna gli incarichi o valuta le prestazioni, in una cooperativa decide su persone che sono anche soci, con diritto di voto. È una situazione che il diritto d’impresa ordinario non aveva previsto. Da questa osservazione parte la proposta di ricerca che sto definendo, e che qui metto per iscritto perché una domanda scritta si può criticare.

    La domanda

    Come possono le cooperative europee progettare e gestire framework di governance dell’IA che preservino la responsabilità democratica verso i soci e la responsabilità degli amministratori, senza sacrificare l’efficienza dei sistemi di machine learning di cui si servono?

    Le cooperative non funzionano come le imprese di capitali: sono istituzioni democratiche, fondate sul principio «una testa, un voto». I sistemi di gestione algoritmica del lavoro tendono a spostare le decisioni dentro un software che pochi possono ispezionare. L’autorità si sposta dall’assemblea, dalle rappresentanze e dal consiglio verso flussi automatici che nessuno governa. È un deficit democratico, prima ancora che tecnologico.

    Tre filoni che si parlano poco

    La letteratura su questo tema si divide in tre filoni.

    1. Etica dell’IA e responsabilità algoritmica. Offre il vocabolario (trasparenza, equità, spiegabilità), ma resta spesso sul piano teorico: dice poco su come tradurre i principi in codice, vincoli di database e registri a prova di manomissione dentro un sistema aziendale vero.
    2. Diritto del lavoro e gestione algoritmica. Tutela giustamente il lavoratore subordinato dal «capo algoritmico», richiamando la sorveglianza umana dell’art. 14 dell’AI Act e la direttiva (UE) 2024/2831 sul lavoro tramite piattaforme. Ha però un punto cieco: tratta il lavoratore solo come destinatario dell’output, e non considera la cooperativa di lavoro, dove le stesse persone sono lavoratori gestiti dal sistema e allo stesso tempo soci che votano se e come adottare la tecnologia.
    3. Governance cooperativa comparata e diritto societario. Analizza doveri fiduciari e responsabilità degli amministratori, compreso l’art. 2086 c.c. sugli assetti organizzativi adeguati. Ma non ha ancora mappato come il Regolamento sulla Società Cooperativa Europea (Reg. CE n. 1435/2003) e i diritti societari nazionali assorbano l’impiego di un sistema ad alto rischio ai sensi dell’Allegato III dell’AI Act.

    Il progetto sta in questo intervallo: mette insieme i metodi di reingegnerizzazione dei processi dell’ingegneria gestionale e la dottrina comparata del diritto societario.

    Il metodo, in tre fasi

    • Mappatura giuridica comparata in cinque ordinamenti (Italia, Francia, Spagna, Germania e Irlanda: quattro di civil law e uno di common law), per verificare se il modello è trasferibile tra tradizioni diverse. Gli obblighi dell’AI Act (artt. 9, 12, 13, 14, 25, 26 e 86) vengono confrontati con le regole sulle cooperative e sulla società cooperativa europea.
    • Analisi quantitativa dei registri di audit di un sistema che opera in un contesto reale: dove giudizio umano e raccomandazione dell’algoritmo divergono, come la divergenza viene registrata e con quali motivazioni.
    • Validazione semantica con modelli linguistici, che confronta le motivazioni inserite a ogni intervento umano con i criteri del protocollo TRACE, per capire se le decisioni sono difendibili e comprensibili anche per un giudice o un ispettore.

    Un conflitto da dichiarare

    Chi scrive è anche chi gestisce una cooperativa e ha costruito il framework che propone di studiare. È un vantaggio di accesso e, nello stesso tempo, il principale rischio per la validità dello studio. Per questo il disegno prevede salvaguardie: prove generate dal sistema e non scelte dal ricercatore, estrazione e anonimizzazione dei dati con un protocollo scritto, controllo dell’analisi da parte di un gruppo di supervisione esterno, e la registrazione esplicita dei casi in cui il sistema non supera la prova di responsabilità. Quei casi sono risultati, non difetti da correggere.

    Se lo studio misura qualcosa, non è il successo di un prodotto, ma se un modello di governance regge fuori dal luogo in cui è nato.

    Tre domande da farsi già oggi

    Anche prima di una ricerca, una cooperativa che usa un sistema di raccomandazione può chiedersi:

    1. La raccomandazione è intelligibile? Chi la riceve capisce da che cosa dipende?
    2. È contestabile? Esiste un punto in cui un essere umano può dissentire, e il dissenso viene registrato?
    3. L’azione che ne deriva è imputabile? È chiaro chi risponde, con quali poteri, e con quale traccia?

    Sono le tre domande su cui il DAAF, il modello che ho pubblicato in accesso aperto su Zenodo, costruisce ruoli, controlli e registri di audit. Per le cooperative il tema ha già una sede politica: nel Piano lombardo dell’economia sociale il punto sulla governance algoritmica è tra le proposte del gruppo su credito e capitalizzazione.

    Questa è una proposta, non un risultato. La pubblico con le sue incognite, e accetto volentieri obiezioni sul metodo.

    Fonti: Regolamento (UE) 2024/1689 (AI Act), artt. 9, 12, 13, 14, 25, 26, 86 e Allegato III; direttiva (UE) 2024/2831; Regolamento (CE) n. 1435/2003 (SCE); art. 2086 c.c. Il testo non costituisce parere legale.


    Articoli correlati

  • Piano lombardo dell’economia sociale: dal credito alla governance degli algoritmi

    Piano lombardo dell’economia sociale: dal credito alla governance degli algoritmi

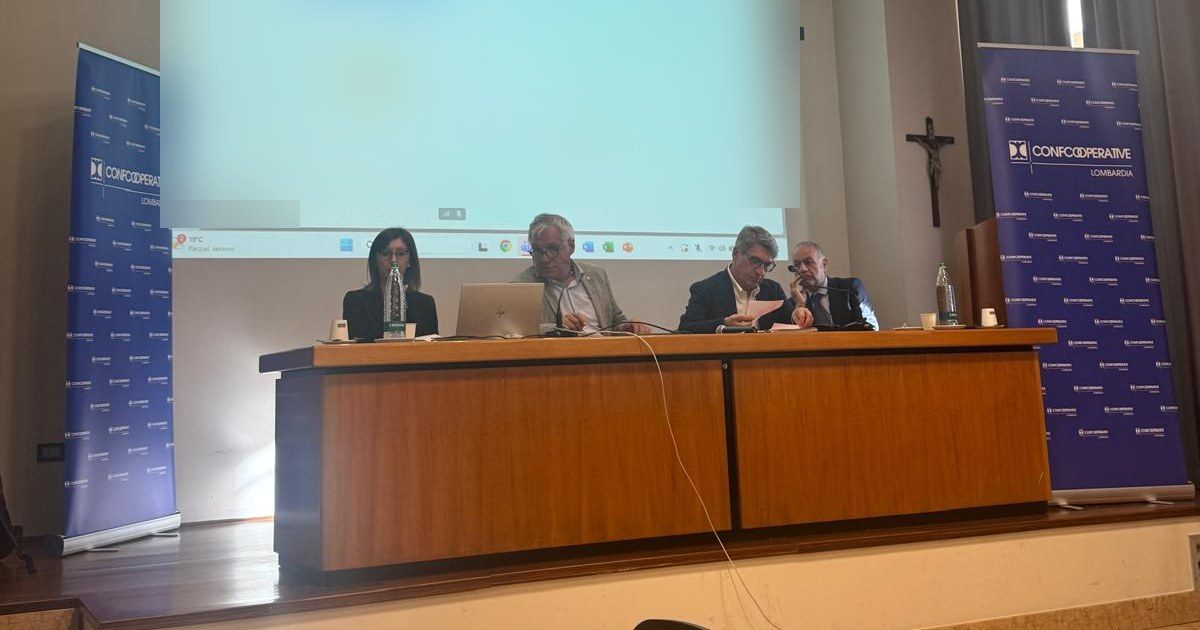
    Il 19 ottobre, al Centro Paolo VI di Brescia, Confcooperative Lombardia ha riunito Consilab, la giornata di lavoro “Verso il Piano regionale dell’economia sociale”. Dopo gli interventi introduttivi di Massimo Minelli, presidente di Confcooperative Lombardia, e di Marco Alparone, vicepresidente e assessore al Bilancio e Finanza di Regione Lombardia, il lavoro è proseguito in gruppi tematici, con restituzione e una tavola rotonda con esponenti dell’Intergruppo parlamentare per l’economia sociale e del Consiglio regionale, moderata da Marco Menni.

    Ho partecipato come consigliere regionale di Confcooperative Lavoro e Servizi, nel secondo gruppo, dedicato ad accesso al credito, venture capital e capitalizzazione. Una precisazione di metodo: le schede dei gruppi raccolgono proposte da portare a Regione Lombardia e, in parte, al livello nazionale. Non sono decisioni né impegni, e così vanno lette.

    Il capitale come strumento, non come fine

    Il punto di partenza del gruppo è semplice: il capitale non è il demonio, è uno strumento per raggiungere gli scopi della cooperazione. Da qui discendono proposte concrete. Rapporti strutturati con chi può mettere in campo venture capital, a partire dal sistema delle fondazioni, e strumenti innovativi come i minibond. Bandi che finanzino ciò che oggi quasi nessun bando riconosce: tempo, persone, competenze, cultura e progettazione finanziaria.

    Sulla capitalizzazione la scheda è franca: è difficile chiedere altri soldi ai soci, e il fondo di capitalizzazione, che vincola l’aumento dei lavoratori, per molte cooperative è un problema. L’ipotesi è mettere insieme la logica di un nuovo Jeremie e quella della ricapitalizzazione, estendendo la misura a tutta l’economia sociale. Si aggiungono contributi per gli adeguamenti strutturali imposti alle strutture accreditate, con il rilancio di strumenti come FRISL e FRIM, e un rating dedicato nel rapporto con le banche, legato a indicatori di impatto misurabili.

    Una proposta sulla governance algoritmica

    Il punto 6 della scheda tocca un tema che conosco da vicino. Riguarda gli investimenti in digitalizzazione e robotizzazione, spesso spinti dalla carenza di personale, e li affianca alla governance algoritmica e all’IA nei processi produttivi. La proposta è riconoscere e incentivare, in sinergia con una revisione armonica della disciplina sugli aiuti di Stato, l’adozione di framework di governance algoritmica che traducano il principio mutualistico in azioni concrete, capaci di valorizzare e tutelare il ruolo del socio e la sua appartenenza alla compagine sociale.

    Perché ha senso proprio per le cooperative? Perché quando un software pianifica i turni, assegna incarichi o valuta prestazioni, il principio «una testa, un voto» incontra una decisione che non è presa in assemblea. Il diritto europeo chiede già che a quel punto ci sia una persona in grado di rispondere: sorveglianza umana per i sistemi ad alto rischio (art. 14 dell’AI Act), obblighi specifici per chi li utilizza (art. 26), limiti alle decisioni automatizzate (art. 22 del GDPR). Per una cooperativa piccola, adempiere costa tempo e competenze che nessuno ha messo a bilancio. Un incentivo pubblico serve a questo: far sì che la conformità non diventi un vantaggio per chi se la può permettere e un onere per chi no.

    Su un punto la proposta resta tecnicamente aperta, e va detto. La scheda del gruppo 1 ricorda che de minimis, SIEG, GBER e misure che non costituiscono aiuto vengono spesso trattati come un unico sistema. Un incentivo alla governance algoritmica dovrà scegliere con precisione il proprio regime. E dovrà stabilire che cosa si intende per «framework»: se il criterio non è verificabile, si finanziano policy sulla carta. Lo dico anche a titolo personale: ho pubblicato in accesso aperto un modello, il DAAF, che traduce la sorveglianza umana in ruoli, controlli e registri di audit. È un tentativo, non l’unico possibile, e un incentivo pubblico deve restare neutrale rispetto ai modelli.

    Dove il confronto resta aperto

    Nel gruppo le posizioni non sono state sempre le stesse, ed è un bene: un piano regionale che nasce senza confronto su chi usa gli strumenti, e con quali vincoli, rischia di restare un elenco di intenzioni. Le schede sono il punto di partenza. Le scelte spettano ora a chi dovrà trasformarle in misure.

    Che cosa serve adesso

    Per la parte che riguarda la governance degli algoritmi vedo tre condizioni. Criteri verificabili per riconoscere un framework, non dichiarazioni di intenti. Un regime di aiuto scelto fin dall’inizio, con le regole europee in mano. E una responsabilità documentata: per ogni sistema che incide sui soci deve essere chiaro chi risponde, con quali poteri e con quale traccia. Sul versante nazionale il tema è già nel Piano d’azione per l’economia sociale, che prospetta una possibile valorizzazione delle cooperative di dati. Il Piano lombardo può essere il luogo in cui questo passa dalle parole agli strumenti.

    Fonti: scheda dei gruppi di lavoro e programma di Consilab, Brescia, 19 ottobre 2026; Piano d’azione nazionale per l’economia sociale (informativa al CdM del 2 luglio 2026).

    Leggi anche: NIS2: il controllo degli amministratori è effettivo o di facciata?


    Articoli correlati

  • L’economia sociale nell’era dei dati: il diritto c’è già

    L’economia sociale nell’era dei dati: il diritto c’è già

    di Maurizio Doria · Inserto tecnico, Confcooperative Brescia Notizie, anno 17, n. 3, ottobre 2026

    Il Piano d’azione nazionale per l’economia sociale non parla solo di fiscalità e riconoscimento degli enti. Dentro la sua dimensione digitale c’è già una traccia giuridica concreta che le cooperative possono usare fin d’ora, purché sappiano leggerla come questione di governance e non come semplice innovazione tecnica.

    Un Piano letto a metà

    Il 2 luglio 2026 il Consiglio dei Ministri ha ricevuto un’informativa sul Piano d’azione nazionale per l’economia sociale, in attuazione della Raccomandazione del Consiglio del 27 novembre 2023 sullo sviluppo delle condizioni quadro dell’economia sociale. Nel dibattito pubblico l’attenzione si è concentrata soprattutto sui profili fiscali, sul riconoscimento degli enti e sugli strumenti di sostegno.

    Eppure, il Piano contiene anche una direttrice meno commentata e, proprio per questo, più interessante per il movimento cooperativo: quella della transizione digitale. Tra i passaggi più rilevanti compaiono il tema delle cooperative di dati, l’infrastruttura per le attestazioni degli enti e il riferimento alla piattaforma nazionale dei dati.

    Non è un dettaglio accessorio. La relazione di medio termine della Commissione europea sul Social Economy Action Plan segnala infatti che, tra il 2021 e la fine del 2025, ventuno Stati membri avevano adottato o stavano preparando strategie nazionali o regionali per l’economia sociale, con oltre 1,62 miliardi di euro in grants e strumenti finanziari attesi nel quadro 2021-2027.

    Il contesto, dunque, è già maturo: chi continua a leggere l’economia sociale solo con le lenti del welfare o della fiscalità rischia di perdere il passaggio istituzionale che collega mutualità, dati e trasformazione organizzativa.

    La cooperativa di dati entra nel diritto

    Il punto più interessante, dal punto di vista giuridico, è che la cooperativa di dati non è più soltanto una formula da convegno. Il Piano nazionale richiama espressamente la possibilità di valorizzare le cooperative di dati costituite ai sensi dell’art. 2, n. 15, del Regolamento (UE) 2022/868, il Data Governance Act.

    La norma europea menziona i servizi delle cooperative di dati come servizi di intermediazione offerti da una struttura organizzativa composta da interessati, imprese individuali o piccole e medie imprese che ne siano membri. Questo significa che il legislatore europeo non chiede al movimento cooperativo di inventare una categoria nuova, ma mette già a disposizione una base lessicale e funzionale da riempire con modelli organizzativi coerenti.

    Proprio qui la forma cooperativa mostra una naturale affinità con la disciplina europea: governance democratica, vincolo di scopo, gestione nell’interesse dei membri e riduzione dei conflitti di interesse sono elementi che dialogano bene con la logica di neutralità richiesta nei servizi di intermediazione dei dati.

    Anche la governance interna, allora, non va costruita in modo improvvisato. Serve distinguere con chiarezza chi definisce finalità e mezzi del trattamento e della condivisione, chi gestisce operativamente il servizio, chi controlla la conformità delle regole e degli accessi. In altri termini, non serve una retorica dell’innovazione: serve un’architettura di responsabilità.

    Quando i dati diventano decisioni

    La questione si fa ancora più delicata quando i dati non vengono solo raccolti o condivisi, ma alimentano strumenti algoritmici che incidono su persone, lavoro e organizzazione. In questo passaggio il diritto italiano offre già indicazioni preziose. Il precedente più noto resta il contenzioso sull’algoritmo ministeriale per la mobilità dei docenti.

    Il Consiglio di Stato, con la sentenza n. 2270 del 2019, ha chiarito che il procedimento amministrativo automatizzato esige conoscibilità del funzionamento e piena sindacabilità dell’algoritmo. Le successive decisioni della VI Sezione nn. 8472, 8473 e 8474 del 2019 hanno ribadito, con ulteriore nettezza, che il modulo tecnico non può diventare una zona franca sottratta a trasparenza, controllo e imputazione della decisione finale.

    È vero che quelle pronunce nascono nel perimetro della pubblica amministrazione. Ma la loro logica supera quel confine, perché individua un criterio generale di civiltà giuridica: l’automazione può assistere il decisore, non assorbirlo. Il collegamento con l’art. 22 del Regolamento (UE) 2016/679, il GDPR, e con gli obblighi di sorveglianza umana previsti dall’AI Act per i sistemi ad alto rischio è evidente.

    Per una cooperativa che utilizzi strumenti di pianificazione dei turni, selezione, valutazione o allocazione delle risorse, il problema non è soltanto tecnico. È un problema di legalità organizzativa, di tracciabilità delle scelte, di responsabilità imputabile e di tutela della persona dentro processi che rischiano, altrimenti, di diventare opachi proprio mentre si presentano come efficienti.

    Che cosa può fare subito una cooperativa

    Per questo la domanda corretta non è se attendere una disciplina futura, ma come applicare bene quella già esistente. Una cooperativa che voglia valorizzare il proprio patrimonio informativo o introdurre strumenti di supporto algoritmico deve anzitutto mappare i dati disponibili, le finalità d’uso e i flussi verso l’esterno; poi formalizzare ruoli, responsabilità, regole di accesso, basi giuridiche e presìdi di neutralità; infine vigilare sugli impieghi automatizzati con controlli umani effettivi, criteri di spiegabilità e sistemi di tracciabilità delle decisioni.

    È in questo passaggio che la governance dei dati smette di essere un adempimento tecnico e diventa un fatto istituzionale. Per il movimento cooperativo, anzi, può diventare un vantaggio distintivo: non solo perché consente di usare meglio un patrimonio informativo oggi spesso disperso, ma perché permette di tradurre nel digitale una cultura già abituata a misurarsi con partecipazione, responsabilità diffusa e controllo democratico. L’economia sociale ha già mostrato di saper mutualizzare capitale, lavoro e servizi.

    La sfida dei prossimi anni è mutualizzare anche i dati, senza consegnarli a logiche estrattive o puramente proprietarie. Se saprà farlo entro regole chiare, la cooperazione non inseguirà l’innovazione: la governerà. E lo farà secondo il suo principio più esigente, che resta anche il più moderno: una testa, un voto.


    Riferimenti al Piano. I passaggi citati si trovano nel testo del Piano d’azione nazionale per l’economia sociale, allegato all’informativa al Consiglio dei Ministri del 2 luglio 2026. Cooperative di dati: par. 60 (sezione C.4, p. 18) e nota 33. Infrastruttura per le attestazioni degli enti: par. 85 (sezione C.9, p. 27), con riferimento alle attestazioni formative nell’ambito del volontariato. Piattaforma nazionale di dati: par. 127 (sezione E.4, p. 40), come oggetto di uno studio di fattibilità. I numeri di pagina sono quelli stampati nel documento.

    Articolo pubblicato nell’Inserto tecnico di Confcooperative Brescia Notizie, anno 17, n. 3, ottobre 2026.

    Leggi anche: Piano lombardo dell’economia sociale: dal credito alla governance degli algoritmi · NIS2: il controllo degli amministratori è effettivo o di facciata?


    Articoli correlati

  • NIS2: cosa deve poter mostrare il consiglio di amministrazione

    NIS2: cosa deve poter mostrare il consiglio di amministrazione

    Il 31 ottobre è il riferimento della scadenza NIS2 per molti soggetti, ma non per tutti. Nelle ultime settimane ho scritto del perimetro (chi rientra), dei fornitori ICT critici e delle dieci aree di misure. Qui cambia la domanda. Non più “cosa dobbiamo fare”, ma “cosa potremmo mostrare, lunedì mattina, se qualcuno ce lo chiedesse”.

    La scadenza NIS2 dipende dalla tua comunicazione

    Il “31 ottobre” è un riferimento, non una data uguale per tutti. Le misure di sicurezza di base vanno adottate entro diciotto mesi dalla comunicazione di inserimento nell’elenco NIS (art. 3 della Determinazione ACN n. 379907/2025). Per i soggetti comunicati nell’aprile 2025, i diciotto mesi cadono a ottobre 2026. Per chi è entrato nell’elenco nel 2026, la Determinazione n. 127434/2026 ha fissato termini diversi, con le misure di base entro luglio 2027.

    Quindi la prima mossa è banale e raramente fatta: aprire la comunicazione ricevuta, leggere la data, e scriverla nel verbale del consiglio.

    Cinque prove, non cinque promesse

    Per la NIS2 il consiglio non deve configurare un sistema. L’art. 23 del D.Lgs. 138/2024 gli chiede di approvare le misure e di sovrintendere alla loro attuazione. Sovrintendere significa poter mostrare. Cinque cose, su una pagina:

    • Chi risponde. Un referente nominato, e una delibera che dice chi ha approvato cosa, e quando.
    • Dove sta scritto. La matrice delle dieci aree (art. 24), con responsabile, stato e cosa manca. Non nella testa del referente IT.
    • Chi notifica. Un incidente significativo si segnala al CSIRT Italia con pre-notifica entro 24 ore, notifica entro 72 ore, relazione finale entro 30 giorni. La procedura deve indicare chi preme il pulsante, anche di sabato.
    • Chi sono i fornitori che contano. L’elenco dei fornitori rilevanti, e la richiesta scritta di come si stanno adeguando.
    • Chi è stato formato. La formazione degli amministratori, con data, partecipanti e contenuti. È un obbligo diretto del consiglio.

    Il livello dipende dalla categoria

    Però le misure non sono le stesse per tutti. Secondo le sintesi disponibili della Determinazione 379907/2025, i soggetti importanti hanno un allegato con 37 misure e 87 requisiti; i soggetti essenziali, 43 misure e 116 requisiti. Le dieci aree dell’art. 24 sono la cornice; i requisiti sono il dettaglio con cui si verifica. Sapere in quale categoria si è, e quale allegato si applica, è parte della prova.

    Dopo il 31 ottobre

    La fase che si chiude è quella dell’accompagnamento. Poi, da novembre, l’Agenzia può verificare l’adozione effettiva delle misure: con vigilanza preventiva per i soggetti essenziali, successiva per gli importanti. Una policy approvata e mai applicata non è una misura “implementata e funzionante”, ed è questo il metro con cui si verifica.

    Tre mosse da fare subito

    1. Controllare la data e la categoria sulla comunicazione ricevuta, e metterle a verbale.
    2. Preparare la pagina delle cinque prove, segnando in rosso ciò che manca.
    3. Portare la pagina in consiglio con delibera. Se restano lacune, una delibera con un piano datato e un responsabile per ciascuna non cancella l’inadempimento, ma documenta che il consiglio ha deciso, e quando.

    Un consiglio cooperativo è abituato a rendere conto ai soci di ciò che decide. La NIS2 chiede lo stesso, su un terreno nuovo: che la decisione sia presa e che se ne trovi traccia.


    Nota metodologica e riferimenti. I contenuti su termini, categorie e articolazione delle misure sono riferiti come emergono dalle sintesi disponibili sulla Determinazione ACN n. 379907/2025 e sulla n. 127434/2026, non ancora consolidate in giurisprudenza; il testo delle determinazioni e del decreto resta la fonte per ogni valutazione operativa.

    D.Lgs. 4 settembre 2024, n. 138, artt. 23, 24 e 25 · FAQ ACN su misure di sicurezza e notifica · Determinazione ACN n. 379907/2025 · Determinazione ACN n. 127434/2026 · Direttiva (UE) 2022/2555

    Leggi anche: NIS2: il controllo degli amministratori è effettivo o di facciata?

  • La ricerca finisce dove inizia il campo: AI Act, università ed economia sociale

    La ricerca finisce dove inizia il campo: AI Act, università ed economia sociale

    Il 4 agosto il Consiglio dei Ministri ha approvato in via definitiva i due decreti legislativi che adeguano l’Italia all’AI Act. Si è parlato soprattutto di autorità, polizia e sanzioni. Meno di un capitolo che riguarda da vicino chi, come me, vive a metà tra università e imprese: il ruolo che i decreti riservano ad atenei ed enti di ricerca.

    La domanda per l’economia sociale è semplice. In questo disegno, la cooperativa è un partner della ricerca o soltanto un destinatario dei suoi risultati?

    L’università diventa infrastruttura

    Le norme su università e ricerca toccano tre punti: divulgazione, alfabetizzazione e formazione professionale sull’IA affidate a docenti e ricercatori; contenuti formativi minimi, con profili etici e giuridici nelle materie scientifiche ed elementi tecnici in quelle umanistiche; valorizzazione di infrastrutture e competenze del sistema della ricerca, con forme di mobilità temporanea dei ricercatori presso le autorità competenti. Le sintesi dell’impostazione del ministero aggiungono dottorati, startup, collaborazioni università-imprese, centri di riferimento per la sperimentazione normativa e un monitoraggio annuale ANVUR.

    È un cambio di prospettiva: l’ateneo non è più solo chi studia l’IA, è l’infrastruttura attraverso cui l’IA entra nelle organizzazioni. E le sperimentazioni regolatorie, nelle intenzioni dichiarate, dovrebbero dare priorità alle PMI.

    Il confine che nei progetti si sottovaluta

    L’AI Act esclude dal proprio campo i sistemi sviluppati e messi in servizio al solo scopo di ricerca scientifica e le attività di ricerca, prova e sviluppo svolte prima dell’immissione sul mercato o della messa in servizio. Ma quest’ultima esclusione non copre le prove in condizioni reali, che restano soggette al Regolamento. Per i sistemi ad alto rischio le consente a provider e aspiranti provider a condizioni precise: piano di prova comunicato all’autorità di vigilanza, consenso informato dei soggetti coinvolti, registrazione, durata di sei mesi prorogabili di altri sei, personale qualificato e decisioni reversibili. Per i sistemi che non sono ad alto rischio non si applica, ma restano gli obblighi che dipendono dalla loro classificazione e il GDPR.

    Tradotto per una cooperativa: finché l’università sviluppa un modello in laboratorio, l’AI Act resta sullo sfondo. Il giorno in cui lo strumento viene provato con i soci, con gli utenti dei servizi, con i lavoratori, la ricerca è diventata un’attività sul campo. E sul campo gli obblighi seguono i ruoli: chi sviluppa è provider, chi usa nella propria organizzazione è deployer (ne ho scritto qui). Se il sistema è ad alto rischio, il deployer risponde degli obblighi dell’art. 26 e rischia di diventare provider se ne modifica la destinazione d’uso o lo adatta in modo sostanziale (art. 25).

    Non è un rischio teorico. Basta pensare a un progetto che supporti la selezione o la valutazione dei soci lavoratori. Secondo le sintesi che ho consultato, le decisioni sulla costituzione, modifica o risoluzione del rapporto di lavoro, compresi provvedimenti disciplinari e licenziamenti, non possono essere adottate unicamente sulla base di un trattamento automatizzato, con nullità del licenziamento intimato in violazione del divieto; non sarebbero decisioni finali le attività di ricerca e selezione delle candidature. Il confine tra supporto e decisione è proprio ciò che una convenzione deve presidiare. Il tema delle decisioni integralmente automatizzate entra così nella ricerca-azione senza bussare.

    Perché è un tema dell’economia sociale

    Il Piano d’azione nazionale offre all’economia sociale un perimetro, ma resta il fatto che nell’ordinamento manca ancora una categoria giuridica. Senza una qualifica, la cooperativa che partecipa a un progetto di ricerca siede al tavolo con l’ateneo senza uno statuto proprio: i ruoli, le responsabilità e la proprietà dei risultati finiscono dove li mette la convenzione, se c’è.

    È il terreno in cui si muovono esperienze come SustenALAB, dove la ricerca accademica incontra l’applicazione sul campo. Quando in mezzo c’è un sistema di IA, definire ruoli e confini all’inizio smette di essere una buona prassi e diventa una necessità.

    Le tre mosse per il consiglio

    Primo: censire i progetti con un ateneo. Quali collaborazioni di ricerca ha già la cooperativa, e quali toccano sistemi di IA? Può capitare che il consiglio non lo sappia, perché il progetto è nato da un singolo dirigente o da un bando.

    Secondo: scrivere la convenzione prima del progetto. Un documento che dica chi è provider e chi deployer, in quale fase si passa dal laboratorio al campo, chi raccoglie il consenso di soci e utenti, chi risponde di un errore e a chi appartengono i risultati.

    Terzo: portarla in consiglio con delibera. Come per la mappatura dei fornitori nella NIS2, l’adesione a un progetto con IA è un atto di governo, non una questione tra referenti. Una delibera che approva la convenzione vale, in caso di contestazione, più di qualsiasi accordo verbale.

    Il rinvio dell’alto rischio al 2027 (ne ho scritto a luglio) dà tempo, non dà esenzioni. E un progetto di ricerca avviato oggi arriva sul campo proprio mentre quelle scadenze maturano.


    • Regolamento (UE) 2024/1689, art. 2, parr. 6 e 8; artt. 25, 26 e 60
    • Regolamento (UE) 2026/1744 (Digital Omnibus sull’IA), in vigore dal 27 luglio 2026
    • Consiglio dei Ministri n. 185 del 4 agosto 2026: due decreti legislativi di adeguamento all’AI Act (esame definitivo secondo la sintesi ANCE; testo e Gazzetta Ufficiale da verificare)
    • Legge 23 settembre 2025, n. 132

    Articoli correlati

  • NIS2, 31 ottobre: le dieci misure minime, non solo quella sui fornitori

    NIS2, 31 ottobre: le dieci misure minime, non solo quella sui fornitori

    La settimana scorsa ho scritto dei fornitori ICT critici e dell’obbligo di rispondere della filiera entro il 31 ottobre. È solo una fetta dell’adempimento. L’articolo 24 del D.Lgs. 138/2024 non impone una misura sola: ne elenca dieci, e tutte e dieci devono essere effettive — non solo previste su carta — entro la stessa data.

    A un mese dalla scadenza, la domanda utile per un consiglio non è “abbiamo fatto qualcosa sulla cybersicurezza”, ma: di queste dieci, quali esistono davvero, e quali sono ancora una riga in una policy che nessuno ha applicato.

    Le dieci aree, in breve

    Il comma 2 dell’art. 24 le elenca come misure “tecniche, operative e organizzative adeguate e proporzionate”. Tradotte in pratica per una cooperativa di servizi:

    1. Analisi dei rischi e sicurezza dei sistemi informativi — un’analisi scritta, non un’impressione condivisa in riunione.
    2. Gestione degli incidenti — una procedura che dica chi fa cosa nelle prime 24 ore, non solo l’indirizzo email del CSIRT.
    3. Continuità operativa e gestione delle crisi — backup testati, non solo programmati.
    4. Sicurezza della catena di approvvigionamento — il tema della settimana scorsa: i fornitori rilevanti, censiti e con clausole di notifica.
    5. Sicurezza nell’acquisizione, sviluppo e manutenzione dei sistemi — vale anche per il gestionale in SaaS, non solo per software sviluppato internamente.
    6. Politiche per valutare l’efficacia delle misure — un audit interno periodico, anche minimo.
    7. Igiene informatica di base e formazione — la formazione va documentata: elenco partecipanti, data, contenuti.
    8. Politiche sull’uso della crittografia, dove pertinente.
    9. Sicurezza delle risorse umane, controllo degli accessi e gestione degli asset — chi ha accesso a cosa, e perché.
    10. Uso di soluzioni di autenticazione a più fattori o autenticazione continua, comunicazioni sicure e sistemi di comunicazione di emergenza.

    Non tutte pesano allo stesso modo per una struttura medio-piccola. Ma “non pesano allo stesso modo” non equivale a “alcune si possono saltare”: la proporzionalità richiesta dalla norma va documentata caso per caso, non presunta.

    Il punto che sfugge di più

    La Determinazione ACN n. 379907/2025, che dettaglia le misure dell’art. 24, non chiede documenti. Chiede prassi verificabili. La differenza si vede in ispezione: una policy sulla formazione senza il registro delle presenze non dimostra nulla; una procedura di gestione incidenti mai testata con un’esercitazione, anche solo simulata su carta, vale poco più della policy sulla formazione.

    È lo stesso principio scritto per la filiera: ciò che non si documenta, in un’ispezione, non è mai esistito. Vale identico per le altre nove misure.

    Le tre mosse per il consiglio, entro il 31 ottobre

    Primo: la matrice delle dieci. Una tabella semplice — le dieci aree, chi è responsabile di ciascuna, cosa esiste oggi, cosa manca. Se la matrice non esiste ancora, è la prima cosa da produrre, prima di qualunque intervento tecnico.

    Secondo: distinguere “esiste” da “è documentato”. Per ogni misura già in atto, verificare che ci sia una traccia scritta e datata. Un controllo di accesso applicato ma mai formalizzato in una policy è un rischio in un’ispezione quanto l’assenza del controllo stesso.

    Terzo: portarlo in consiglio con delibera, non con una mail informativa. Come già per la mappatura fornitori, l’adeguamento alle misure minime è un atto di governo. Una delibera che approva la matrice e assegna le responsabilità vale, in caso di verifica, più di qualsiasi rassicurazione verbale del referente IT — la differenza, per il consiglio, tra una scelta di governo e una responsabilità personale degli amministratori.

    A pochi giorni dal termine, ho raccolto le cinque prove che il consiglio deve poter mostrare.


    Nota metodologica e riferimenti

    I contenuti su criteri, scadenze e articolazione delle misure minime sono riferiti come emergono dalle analisi disponibili sul D.Lgs. 138/2024 e sulla Determinazione ACN n. 379907/2025, non ancora consolidate in giurisprudenza. Per ogni valutazione operativa restano fonti primarie il testo integrale del decreto e della Determinazione.

    • D.Lgs. 4 settembre 2024, n. 138, art. 24, commi 1-2
    • Determinazione ACN n. 379907/2025 (aggiornata dalla n. 127434/2026)
    • Direttiva (UE) 2022/2555 (NIS2)

    Leggi anche: NIS2: il controllo degli amministratori è effettivo o di facciata?

  • Fornitori ICT critici: perché rispondi della filiera

    Fornitori ICT critici: perché rispondi della filiera

    Il 31 maggio è passato in silenzio per quasi tutte le cooperative che rientrano nel perimetro NIS2. Non perché la scadenza fosse irrilevante, ma perché quasi nessuno sapeva che esisteva.

    Era il termine, fissato dalla Determinazione ACN n. 127437 del 13 aprile 2026, per dichiarare sul portale dell’Agenzia i propri fornitori rilevanti: chi gestisce il cloud, chi eroga i servizi ICT in outsourcing, chi ha accesso privilegiato ai sistemi. Se non l’hai fatto, la finestra formale è chiusa, ma l’obbligo sostanziale no, ed è comunque meglio regolarizzare che ignorarlo. E soprattutto: fra sei settimane, il 31 ottobre, scade il termine per aver messo in sicurezza quella stessa catena.

    Chi è un fornitore “rilevante”

    Il D.Lgs. 138/2024 impone, fra le misure minime di sicurezza dell’art. 24, la gestione del rischio nei rapporti con i fornitori diretti (comma 4). La Determinazione ACN traduce il principio in un criterio operativo, con due porte d’ingresso alternative.

    Criterio A – il servizio è critico per natura. Cloud computing, data center, CDN, servizi DNS, connettività, gestione TIC esternalizzata (MSP/MSSP). Rientra a prescindere da quanto sia facile sostituirlo.

    Criterio B – il servizio non è sostituibile. Anche un fornitore “banale” diventa rilevante se la sua interruzione blocca l’operatività: non solo IT, ma anche dipendenze fisiche come l’energia, la climatizzazione dei locali server, la vigilanza.

    Per una cooperativa di servizi, tradotto: il gestionale paghe in SaaS, il fornitore che ospita il sito e la posta, chi fa assistenza IT esterna, il software di pianificazione turni di cui ho scritto due settimane fa, se gira su un’infrastruttura di terzi, quel terzo è un fornitore rilevante, e va censito.

    La delega non esonera, di nuovo

    È lo stesso principio che ho scritto a proposito dell’AI Act: la responsabilità di sovrintendere non si trasferisce affidando il servizio a un fornitore.

    Qui la norma lo rende esplicito. Se un incidente nasce presso il fornitore, l’obbligo di notifica verso ACN e CSIRT, entro le finestre delle 24 e 72 ore, resta in capo al soggetto NIS, non al fornitore. La cooperativa risponde della filiera anche quando non ne controlla direttamente ogni nodo, perché ha scelto quel fornitore e ha il dovere di verificarlo.

    Questo significa due cose concrete entro il 31 ottobre:

    • inserire nei contratti clausole che impongano al fornitore di notificare tempestivamente un incidente e di collaborare alla gestione;
    • prevedere un diritto di verifica, anche solo la richiesta di un attestato di conformità (ISO 27001 o equivalente), quando l’audit in loco non è negoziabile.

    Con i grandi fornitori (hyperscaler, monopolisti di fatto) le clausole spesso non sono negoziabili. In quel caso la mossa corretta non è rinunciare: è mettere a verbale l’impossibilità di ottenere condizioni migliori e documentare le misure compensative adottate sui propri sistemi. È lo stesso principio del DAAF applicato qui: ciò che non si documenta, in un’ispezione, non è mai esistito.

    Le tre mosse per il consiglio

    Primo: censire. Elenco dei fornitori con accesso ai sistemi o servizio non sostituibile, verificato contro i due criteri. Se il 31 maggio è passato senza dichiarazione, regolarizzarla ora conta più che aspettare il prossimo giro annuale.

    Secondo: verificare i contratti in essere. Non serve rinegoziare tutto: serve sapere, per ciascun fornitore rilevante, se esiste già una clausola di notifica incidenti e se è realistico ottenerla dove manca.

    Terzo: portarlo in consiglio. Non come adempimento tecnico del referente IT, ma come punto all’ordine del giorno con delibera, lo stesso passaggio che ho segnalato per le misure di sicurezza di base. La mappatura dei fornitori critici è un atto di governo, non una checklist.

    Per il quadro completo a pochi giorni dal termine, vedi le cinque prove che il consiglio deve poter mostrare.


    Nota metodologica e riferimenti

    I dati su criteri di classificazione, scadenze e contenuto degli obblighi verso i fornitori sono riferiti come emergono dalle analisi disponibili sulla Determinazione ACN n. 127437/2026, non ancora consolidate in giurisprudenza. Per ogni valutazione operativa restano fonti primarie il testo del D.Lgs. 138/2024 e la Determinazione ACN nella sua versione integrale.

    • D.Lgs. 4 settembre 2024, n. 138, artt. 3, comma 9, lett. f), 24 e 38
    • Determinazione ACN n. 127437 del 13 aprile 2026
    • Direttiva (UE) 2022/2555 (NIS2)
  • Il consiglio che non sapeva: NIS2, cooperative e responsabilità personale degli amministratori

    Il consiglio che non sapeva: NIS2, cooperative e responsabilità personale degli amministratori

    Il 31 ottobre scade il termine per l’attuazione delle misure di sicurezza di base previste dal D.Lgs. 138/2024. Dal mese successivo cominciano le ispezioni dell’Agenzia per la cybersicurezza nazionale.

    Mancano meno di sette settimane, e nel mondo cooperativo la sensazione è che questa scadenza stia passando in silenzio.

    Non perché sia oscura. Perché quasi nessuno, nei consigli di amministrazione, si è posto la domanda preliminare: noi ci siamo dentro?

    Il decreto non guarda alla forma giuridica

    È il punto da cui bisogna partire, ed è quello che genera l’equivoco.

    Il D.Lgs. 138/2024 non contiene un elenco di tipi societari. Non distingue fra società di capitali, cooperative, imprese sociali o consorzi. Guarda a due sole cose: il settore in cui l’impresa opera e la sua dimensione.

    I settori individuati sono diciotto, distribuiti fra i due allegati del decreto. Comprendono energia, trasporti, sanità, acqua potabile e acque reflue, gestione dei rifiuti, produzione e distribuzione alimentare, manifattura, chimica, infrastrutture digitali e servizi ICT gestiti.

    Rileggiamo quell’elenco con gli occhi di chi dirige una cooperativa: igiene ambientale, gestione idrica, ristorazione collettiva, trasporto sanitario, servizi alla persona. Non sono settori esotici. Sono i mestieri storici della cooperazione italiana.

    La soglia dimensionale segue il criterio europeo della media impresa: si entra nel perimetro a partire da cinquanta dipendenti oppure dieci milioni di euro di fatturato. Per una cooperativa di servizi strutturata, quella soglia non è un traguardo lontano: è la normalità.

    Essenziali o importanti

    Il decreto distingue due categorie, che non si differenziano per la severità degli obblighi sostanziali ma per l’intensità della vigilanza e per il massimale sanzionatorio.

    Per i soggetti importanti le sanzioni arrivano fino a sette milioni di euro o all’1,4 per cento del fatturato mondiale annuo, applicandosi il valore più elevato.

    Vale la pena fermarsi un momento su quel «fatturato mondiale». È una formula pensata per i gruppi multinazionali, e per una cooperativa territoriale il massimale in valore assoluto sarà normalmente quello rilevante. Ma il punto non è il numero: è che il legislatore europeo ha voluto una sanzione che nessun consiglio potesse trattare come un costo di esercizio.

    Il punto che riguarda il consiglio

    Qui la NIS2 fa una cosa che il diritto della sicurezza informatica non aveva mai fatto con questa nettezza: sposta la responsabilità sugli organi di amministrazione.

    Non sul responsabile IT. Non sul fornitore. Sul consiglio.

    Il decreto prevede che gli organi di amministrazione approvino le misure di gestione del rischio, ne sovrintendano l’attuazione e rispondano delle violazioni. Prevede inoltre un obbligo formativo in capo agli amministratori, e contempla la possibilità di misure interdittive a loro carico.

    Ora proviamo a calare questo su un consiglio di amministrazione cooperativo.

    È un organo elettivo. I suoi componenti sono scelti dai soci, spesso fra i soci lavoratori. Frequentemente non sono retribuiti, o lo sono in misura simbolica. Molti hanno competenze operative eccellenti nel mestiere della cooperativa e nessuna formazione specifica in materia di sicurezza informatica — il che è del tutto normale, e fino a ieri era irrilevante.

    Da oggi non lo è più. Quelle persone hanno assunto una responsabilità personale che nessuna di loro ha mai votato sapendo cosa stava votando.

    Non è un rilievo polemico. È una constatazione che dovrebbe comparire nel verbale del prossimo consiglio.

    La delega non esonera

    L’obiezione immediata è: abbiamo un fornitore informatico, ci pensa lui.

    È un’obiezione che non regge, per due ragioni distinte.

    La prima è generale: la responsabilità di sovrintendere non è delegabile. Si può affidare a terzi l’esecuzione di una misura; non si può affidare a terzi il dovere di verificare che sia stata adottata. È lo stesso principio che il nostro ordinamento conosce bene in materia di sicurezza sul lavoro e di modelli organizzativi.

    La seconda è specifica della NIS2, ed è più insidiosa: il decreto impone di gestire il rischio della catena di fornitura. Il fornitore non è la soluzione al problema, è una parte del problema da governare. Chi fornisce servizi ICT gestiti rientra anzi espressamente, a sua volta, fra i soggetti destinatari.

    Cosa fare, adesso

    Sette settimane non bastano per costruire un sistema di gestione della sicurezza. Bastano per fare tre cose, e sono tre cose che spettano al consiglio.

    Primo: determinare se si rientra. Settore per settore, confrontando le attività effettivamente svolte con gli allegati del decreto, e verificando la soglia dimensionale. È un’analisi documentale che richiede giorni, non mesi. E va messa a verbale, anche — soprattutto — se l’esito è negativo: la decisione motivata di essere fuori perimetro è essa stessa un atto di governo.

    Secondo: nominare un referente e portare la questione in consiglio. Non come comunicazione del direttore, ma come punto all’ordine del giorno, con delibera. Gli obblighi gravano sull’organo; l’organo deve poterlo dimostrare.

    Terzo: mappare i fornitori ICT rilevanti e chiedere loro per iscritto come si stanno adeguando. La risposta — o il silenzio — è già un elemento di valutazione del rischio, e in un’ispezione è una prova.

    La forma che questa materia prende

    C’è un filo che unisce la NIS2 a ciò di cui mi sono occupato la settimana scorsa a proposito dell’AI Act, e non è la tecnologia.

    È che entrambe le discipline, pur nascendo da problemi diversi, chiedono la stessa cosa: che l’organo di governo sappia, decida e possa dimostrare di aver deciso. In un caso si tratta di supervisione umana su un algoritmo, nell’altro di misure di sicurezza su un’infrastruttura. La struttura dell’obbligo è identica: conoscenza, deliberazione, tracciabilità.

    Per un’impresa cooperativa questo non è un adempimento estraneo. Un consiglio eletto dai soci che delibera consapevolmente, verbalizza e rende conto alla base sociale sta facendo esattamente ciò che la sua forma giuridica gli chiede da centocinquant’anni. La normativa europea, in questo, non impone un corpo estraneo: impone di fare sul serio ciò che lo statuto già prevede.

    Una decisione che non si documenta, semplicemente non è stata presa.

    È il principio su cui ho costruito il DAAF, e vale qui identico.

    Nota metodologica e riferimenti

    I dati su settori, soglie dimensionali, scadenze e massimali sanzionatori sono riferiti come emergono dalle analisi divulgative disponibili alla data di pubblicazione. Il testo del D.Lgs. 4 settembre 2024, n. 138 e le determinazioni dell’Agenzia per la cybersicurezza nazionale restano le fonti da consultare per ogni valutazione operativa.

    • Direttiva (UE) 2022/2555 (NIS2)
    • D.Lgs. 4 settembre 2024, n. 138
    • Determinazioni ACN in materia di misure di sicurezza di base