Tag: Diritto cooperativo

  • Dopo Forlì: l’economia sociale ha un sistema, ora serve il capitolo sui dati

    Dopo Forlì: l’economia sociale ha un sistema, ora serve il capitolo sui dati

    Il primo Festival dell’Economia Sociale, a Forlì dal 12 al 14 novembre 2026, ha dato all’economia sociale italiana una sede comune e un Piano da attuare. Il capitolo dei dati è appena accennato, nel Piano come nel programma, ed è quello su cui una cooperativa può già lavorare con le regole in vigore.

    Il punto in breve

    • Che cosa è stato. Tre giorni promossi dalla Fondazione Economia Sociale ETS, costituita da Confcooperative, Fondazione Terzjus ed e-IUS, con oltre 4.000 presenze, 32 panel e 130 relatori.
    • Il tema. Il Piano d’azione nazionale per l’economia sociale e il passaggio, nelle parole del titolo, dalla complessità al sistema.
    • Lo spazio aperto. Nessuna delle quindici aree tematiche era dedicata a digitale, dati o intelligenza artificiale. Il Piano cita le cooperative di dati come possibilità da valutare.
    • Che cosa c’è già. Il diritto europeo definisce le cooperative di dati, e regole europee e statali disciplinano già l’uso dell’IA nel lavoro. Una cooperativa non deve attendere una norma nuova per organizzarsi.

    Che cosa è stato il Festival dell’Economia Sociale

    Il Festival è un’iniziativa nazionale dedicata all’economia sociale, alla prima edizione, e si colloca nel percorso aperto dal Piano d’azione. I dati che seguono sono tratti dal sito ufficiale.

    VoceDato
    Edizione, luogo e datePrima edizione, Forlì, 12-14 novembre 2026
    PromotoreFondazione Economia Sociale ETS, costituita da Confcooperative, Fondazione Terzjus ed e-IUS
    12 novembrePlenaria di apertura: «Un piano che genera valore. Dalla complessità al sistema»
    13 novembreAgorà dell’economia sociale: panel e interviste in più sedi della città, su quindici aree tematiche
    14 novembrePlenaria di chiusura, dedicata alla dimensione europea
    Numeri finaliOltre 4.000 presenze, 32 panel, 130 relatori

    Le quindici aree tematiche erano: Europa e coesione, lavoro e nuove generazioni, pubblica amministrazione, cultura, fisco, aree interne e abitare, agroalimentare, filantropia, patrimonio pubblico, sport, transizione energetica, volontariato, finanza sociale, sanità e mutualismo, formazione.

    Due messaggi della chiusura riguardano da vicino le cooperative. Il presidente di Confcooperative, Maurizio Gardini, ha chiesto al Governo risposte solide più che immediate, continuità del Piano su un orizzonte di dieci anni e riconoscimenti fiscali. Il direttore scientifico, Gabriele Sepio, ha invitato a raccontare l’economia sociale a partire dalle storie concrete che danno risposte ai territori, «dalle Cer alle cooperative dati».

    Che cosa dice il Piano d’azione sui dati, e che cosa non dice

    Il Piano d’azione nazionale tratta il digitale in pochi passaggi, e li formula come possibilità da valutare. Il Piano attua la Raccomandazione del Consiglio dell’Unione europea del 27 novembre 2023 sulle condizioni quadro dell’economia sociale. Ho letto la versione del 2 luglio 2026, predisposta in vista dell’adozione definitiva.

    ParagrafoChe cosa prospettaNatura
    60 e nota 33Riconoscere e valorizzare le cooperative di dati previste dal Data Governance Act, e armonizzare la disciplina nazionale dei loro serviziPossibilità da valutare
    85Un’infrastruttura unica per registrare, conservare e rendere interoperabili le attestazioni; piattaforme digitali per far incontrare volontari e organizzazioniPossibilità da valutare
    74Richiamo alla transizione verde e digitale degli entiRichiamo generale

    Nel testo l’espressione «intelligenza artificiale» non compare. Il programma del Festival riflette la stessa impostazione: tra le quindici aree tematiche nessuna era dedicata a dati o algoritmi, e la transizione energetica aveva un panel sulle comunità energetiche.

    È comprensibile in un Piano che ha molte altre priorità. Resta però il capitolo in cui le organizzazioni possono muoversi senza attendere, perché le regole esistono già.

    Dati e IA nelle cooperative: il diritto che c’è già

    Quattro fonti riguardano chi raccoglie dati dei soci o usa strumenti algoritmici nel lavoro. Tre si applicano già oggi. Gli obblighi dell’AI Act per i sistemi ad alto rischio dell’allegato III si applicano dal 2 dicembre 2027, dopo il rinvio disposto dal regolamento (UE) 2026/1744.

    FonteChe cosa prevedeChe cosa significa per una cooperativa
    Regolamento (UE) 2022/868, Data Governance Act, art. 2, n. 15Definisce i servizi di cooperative di dati: servizi di intermediazione offerti da una struttura composta da interessati, imprese individuali o PMI che ne sono membri, per aiutarli a esercitare i propri diritti sui datiLa forma cooperativa ha già una base giuridica europea per mettere in comune i dati dei soci
    Regolamento (UE) 2016/679, GDPR, art. 22Tutela dal subire decisioni basate unicamente su un trattamento automatizzato, quando producono effetti giuridici o incidono in modo significativoPer le decisioni che incidono sulle persone va previsto un intervento umano
    Regolamento (UE) 2024/1689, AI Act, art. 26Dal 2 dicembre 2027 chi usa un sistema ad alto rischio, come quelli per la selezione e la gestione dei lavoratori, affida la sorveglianza umana a persone con competenza, formazione e autorità, e informa prima i lavoratori e i loro rappresentantiC’è poco più di un anno per individuare un responsabile con nome e poteri e preparare l’informativa
    Legge 132/2025, art. 11L’uso dell’IA nel lavoro deve essere sicuro, affidabile e trasparente; il datore di lavoro informa il lavoratore; sono vietate le discriminazioniL’informativa ai lavoratori, soci compresi, è dovuta nei casi previsti dalla legge

    Il filo comune è organizzativo. Chi definisce le finalità, chi gestisce lo strumento e chi controlla sono tre ruoli che vanno distinti e scritti. Ne ho trattato a proposito delle cooperative di dati e, per la Lombardia, della legge regionale 30/2026.

    Tre cose che una cooperativa può fare adesso

    Queste sono proposte di chi scrive, non previsioni del Piano né conclusioni del Festival.

    1. Mappare. Elencare quali dati di soci e lavoratori la cooperativa raccoglie, per quali finalità e con quali flussi verso l’esterno. Aggiungere gli strumenti automatizzati che incidono su turni, selezione e valutazione.
    2. Assegnare i ruoli. Con una delibera del consiglio di amministrazione, indicare chi decide le finalità, chi gestisce lo strumento e chi controlla. La sorveglianza umana va affidata a una persona con competenza e poteri effettivi.
    3. Informare e rendicontare. Informare lavoratori e rappresentanti prima dell’avvio di uno strumento, e portare il tema in assemblea una volta l’anno, come si fa per il bilancio.

    Per chi cerca un metodo, il framework DAAF propone un approccio di governance algoritmica per le imprese a governo democratico. Sul piano associativo, i casi documentati dalle cooperative sono il materiale più utile da portare nelle sedi di attuazione del Piano.

    Domande frequenti

    Il Piano d’azione obbliga le cooperative a fare qualcosa sui dati?

    No. Nella versione del 2 luglio 2026 le cooperative di dati compaiono come possibilità da valutare (paragrafo 60), non come misura adottata. Gli obblighi sull’uso dei dati e dell’IA derivano dalle norme europee e statali già in vigore.

    Che cos’è una cooperativa di dati?

    Il Data Governance Act non istituisce un nuovo tipo di società. Definisce un servizio: l’intermediazione dei dati offerta da una struttura i cui membri sono interessati, imprese individuali o PMI, con lo scopo di aiutarli a esercitare i propri diritti sui dati (art. 2, n. 15).

    Una cooperativa che usa un software per i turni rientra nell’AI Act?

    Dipende da come il sistema è classificato. L’allegato III considera ad alto rischio i sistemi usati per assegnare compiti in base al comportamento o alle caratteristiche personali e per valutare le prestazioni. Per questi, dal 2 dicembre 2027 chi li usa dovrà organizzare la sorveglianza umana e informare prima lavoratori e rappresentanti (art. 26). In ogni caso la legge 132/2025 chiede che l’uso dell’IA nel lavoro sia sicuro, affidabile e trasparente (art. 11).

    Al Festival si è parlato di intelligenza artificiale?

    Tra le quindici aree tematiche del programma nessuna era dedicata a dati o IA.

    Fonti

  • Legge regionale 30/2026: un’occasione per la cooperazione lombarda sull’IA

    Legge regionale 30/2026: un’occasione per la cooperazione lombarda sull’IA

    La Lombardia ha una nuova legge su ricerca, innovazione e intelligenza artificiale: la l.r. 5 novembre 2026, n. 30, pubblicata sul BURL il 9 novembre 2026 ed entrata in vigore il giorno successivo. Per le cooperative è un’occasione: la legge crea un Tavolo regionale con le associazioni delle imprese e una Carta sull’IA aperta alla sottoscrizione, e la cooperazione ha un’esperienza di governo democratico dell’impresa da portare.

    Il punto in breve

    • Cosa è. La l.r. n. 30/2026 «Disposizioni in materia di ricerca, innovazione e intelligenza artificiale per lo sviluppo sostenibile». Istituisce un Programma strategico triennale, un Comitato scientifico, un Tavolo regionale e una Carta regionale per lo sviluppo dell’IA, e abroga la l.r. 29/2016 (art. 11).
    • Perché è una buona notizia. Indica come obiettivo un uso etico e responsabile dell’IA, con controllo, revisione e responsabilità umana finale, e un’IA nelle imprese «nel rispetto dei diritti dei lavoratori» (art. 1, comma 3, lettere m e o). Al Tavolo siedono anche le associazioni delle imprese e i sindacati.
    • Cosa può portare la cooperazione. L’esperienza di un’impresa a governo democratico: il voto capitario, il doppio rapporto del socio lavoratore, il ruolo degli amministratori.
    • Quando. La Giunta deve disciplinare il Tavolo e nominarne i componenti entro tre mesi dall’entrata in vigore, quindi entro febbraio 2027 (art. 5, comma 5). Per la Carta il testo non indica un termine.

    Cosa prevede la legge

    StrumentoCosa prevedeArticolo
    Programma strategico triennaleProposto dalla Giunta con il contributo di Comitato, Tavolo, soggetti pubblici e privati e dei cittadini; approvato dal Consiglio regionale. Tra i temi: formazione dei lavoratori, sostegno alle imprese, anche micro e piccole, che adottano soluzioni di IA, alfabetizzazione con gli enti del Terzo settore3
    Comitato scientificoOrganismo indipendente di cinque esperti nominati dalla Giunta con selezione pubblica, in carica tre anni; funzioni consultive, propositive e informative4
    Tavolo regionale per la ricerca, l’innovazione e l’IA26 componenti, presieduto dall’assessore: università, organismi di ricerca, IRCCS, tre rappresentanti delle associazioni delle imprese più rappresentative a livello regionale, tre dei sindacati, enti locali, credito, due consiglieri regionali. Si riunisce almeno tre volte l’anno; possono partecipare anche i sottoscrittori della Carta; nessun compenso5
    Carta regionale per lo sviluppo dell’IADefinita e approvata dalla Giunta, mira a una rete pubblico-privata e a pratiche sostenibili e responsabili, anche con codici di condotta. La Regione ne promuove la sottoscrizione da parte di istituzioni, imprese, università, centri di ricerca e organizzazioni della società civile8
    Altre misureGiornata della ricerca l’8 novembre, con premi; Piattaforma digitale per l’innovazione; relazione annuale della Giunta al Consiglio (clausola valutativa)6, 7, 9
    RisorseComitato: 74.000 euro nel 2026 e 150.000 l’anno nel 2027-2028. Giornata e premi: 1.050.000 euro nel 2026. Piattaforma: 1.000.000 di euro l’anno nel 2026-2028. Per il sostegno alle imprese il testo non indica importi: il Programma opera «in base alle risorse disponibili»3, 10

    Il testo non prevede obblighi né sanzioni a carico delle imprese e non nomina le cooperative né l’economia sociale. Una precisazione: la scheda di Regione Lombardia parla di un «aggiornamento» della l.r. 29/2016, mentre l’art. 11 della legge la abroga.

    La Regione interviene nell’ambito della ricerca scientifica e tecnologica e del sostegno all’innovazione, nel rispetto della disciplina statale ed europea (art. 1). L’AI Act è un regolamento europeo direttamente applicabile (art. 288 TFUE): una legge regionale non lo integra né lo deroga. Per il quadro degli obblighi vedi i nostri articoli su fornitori e deployer e sui sistemi integralmente automatizzati.

    Cosa può cambiare per le cooperative

    La legge non impone nuovi obblighi alle cooperative: apre sedi di partecipazione e possibilità di sostegno che la cooperazione può usare.

    OpportunitàBase nel testoCosa serve
    Essere ascoltati al TavoloTre seggi alle associazioni delle imprese più rappresentative a livello regionale; il Tavolo può coinvolgere altre categorie di soggetti (art. 5, commi 2 e 3)Una richiesta scritta alla Giunta, prima delle nomine entro febbraio 2027
    Sottoscrivere la CartaLa Regione ne promuove la sottoscrizione da parte delle imprese; i sottoscrittori possono partecipare al Tavolo (art. 5, comma 3; art. 8)Attendere l’approvazione della Carta da parte della Giunta
    Formazione e adozione dell’IAIl Programma prevede percorsi di formazione dei lavoratori e sostegno alle imprese, anche micro e piccole, che adottano soluzioni di IA (art. 3, comma 3, lettere d e f)Attendere il Programma e i criteri che la Giunta definirà (art. 3, comma 4)

    Tre contributi che la cooperazione può offrire

    Quanto segue è una proposta dell’autore, non una previsione della legge. Sono idee da presentare con spirito collaborativo alla Regione, nell’attuazione del Tavolo, della Carta e del Programma.

    #PropostaPerché
    1Chiedere che la rappresentanza della cooperazione sia ascoltata al Tavolo e sottoscrivere la Carta appena approvataI sottoscrittori della Carta possono partecipare al Tavolo (art. 5, comma 3)
    2Proporre per la Carta una sezione per le organizzazioni a governo democratico: chi risponde di una decisione assistita da IA e come si dimostra che la supervisione umana è effettivaLa legge indica il «controllo, revisione e responsabilità umana finale» (art. 1, comma 3, lettera m): la sezione può mostrare come si traduce nelle organizzazioni. Base di lavoro: il framework DAAF
    3Proporre nel Programma un percorso di formazione sull’IA per soci lavoratori e amministratoriIl Programma prevede formazione dei lavoratori e sostegno alle imprese che adottano l’IA (art. 3, comma 3, lettere d e f)

    Un’avvertenza di metodo. La Carta è definita dalla Giunta e la sua sottoscrizione è promossa dalla Regione: il testo non la prevede come obbligo. I contributi vanno quindi pensati come principi e buone pratiche, non come doveri.

    Cosa deve ancora accadere

    Mancano gli atti attuativi: la disciplina e le nomine del Tavolo, la selezione dei cinque esperti del Comitato, il testo della Carta, il Programma strategico triennale e i criteri di attribuzione delle risorse.

    Domande frequenti

    La legge lombarda obbliga le cooperative a fare qualcosa?

    No. Il testo non prevede obblighi né sanzioni a carico delle imprese. Gli obblighi sull’uso dell’IA derivano dall’AI Act e dalla normativa statale.

    La Carta regionale è vincolante?

    Il testo non la prevede come obbligo: la Giunta la approva e la Regione ne promuove la sottoscrizione da parte di istituzioni, imprese, università, centri di ricerca e società civile.

    Che cosa cambia per i soci lavoratori?

    Nessun nuovo adempimento. La legge indica però come finalità l’uso dell’IA nelle imprese «nel rispetto dei diritti dei lavoratori» (art. 1, comma 3, lettera o), prevede percorsi di formazione dei lavoratori nel Programma (art. 3); al Tavolo siedono tre rappresentanti dei sindacati.

    Come può una cooperativa partecipare al Tavolo o alla Carta?

    Il Tavolo prevede tre rappresentanti delle associazioni delle imprese più rappresentative a livello regionale, scelti dalla Giunta; la procedura di nomina sarà definita entro tre mesi dall’entrata in vigore. Chi sottoscrive la Carta può partecipare al Tavolo. La strada più concreta è una richiesta formale della rappresentanza regionale della cooperazione.

    Ci sono risorse per le cooperative?

    Non ci sono linee dedicate. L’art. 10 quantifica solo le spese per il Comitato, per la Giornata della ricerca e per la Piattaforma digitale; il sostegno alle imprese previsto dal Programma dipende dalle risorse disponibili.

    La Regione può regolare l’IA?

    Può promuovere ricerca e innovazione nell’ambito della propria competenza, ma l’AI Act è direttamente applicabile e non può essere integrato o derogato da una legge regionale.

    Fonti

  • Una testa, un voto, un algoritmo: la domanda di ricerca sulla governance dell’IA nelle cooperative

    Una testa, un voto, un algoritmo: la domanda di ricerca sulla governance dell’IA nelle cooperative

    Quando un software pianifica i turni, assegna gli incarichi o valuta le prestazioni, in una cooperativa decide su persone che sono anche soci, con diritto di voto. È una situazione che il diritto d’impresa ordinario non aveva previsto. Da questa osservazione parte la proposta di ricerca che sto definendo, e che qui metto per iscritto perché una domanda scritta si può criticare.

    La domanda

    Come possono le cooperative europee progettare e gestire framework di governance dell’IA che preservino la responsabilità democratica verso i soci e la responsabilità degli amministratori, senza sacrificare l’efficienza dei sistemi di machine learning di cui si servono?

    Le cooperative non funzionano come le imprese di capitali: sono istituzioni democratiche, fondate sul principio «una testa, un voto». I sistemi di gestione algoritmica del lavoro tendono a spostare le decisioni dentro un software che pochi possono ispezionare. L’autorità si sposta dall’assemblea, dalle rappresentanze e dal consiglio verso flussi automatici che nessuno governa. È un deficit democratico, prima ancora che tecnologico.

    Tre filoni che si parlano poco

    La letteratura su questo tema si divide in tre filoni.

    1. Etica dell’IA e responsabilità algoritmica. Offre il vocabolario (trasparenza, equità, spiegabilità), ma resta spesso sul piano teorico: dice poco su come tradurre i principi in codice, vincoli di database e registri a prova di manomissione dentro un sistema aziendale vero.
    2. Diritto del lavoro e gestione algoritmica. Tutela giustamente il lavoratore subordinato dal «capo algoritmico», richiamando la sorveglianza umana dell’art. 14 dell’AI Act e la direttiva (UE) 2024/2831 sul lavoro tramite piattaforme. Ha però un punto cieco: tratta il lavoratore solo come destinatario dell’output, e non considera la cooperativa di lavoro, dove le stesse persone sono lavoratori gestiti dal sistema e allo stesso tempo soci che votano se e come adottare la tecnologia.
    3. Governance cooperativa comparata e diritto societario. Analizza doveri fiduciari e responsabilità degli amministratori, compreso l’art. 2086 c.c. sugli assetti organizzativi adeguati. Ma non ha ancora mappato come il Regolamento sulla Società Cooperativa Europea (Reg. CE n. 1435/2003) e i diritti societari nazionali assorbano l’impiego di un sistema ad alto rischio ai sensi dell’Allegato III dell’AI Act.

    Il progetto sta in questo intervallo: mette insieme i metodi di reingegnerizzazione dei processi dell’ingegneria gestionale e la dottrina comparata del diritto societario.

    Il metodo, in tre fasi

    • Mappatura giuridica comparata in cinque ordinamenti (Italia, Francia, Spagna, Germania e Irlanda: quattro di civil law e uno di common law), per verificare se il modello è trasferibile tra tradizioni diverse. Gli obblighi dell’AI Act (artt. 9, 12, 13, 14, 25, 26 e 86) vengono confrontati con le regole sulle cooperative e sulla società cooperativa europea.
    • Analisi quantitativa dei registri di audit di un sistema che opera in un contesto reale: dove giudizio umano e raccomandazione dell’algoritmo divergono, come la divergenza viene registrata e con quali motivazioni.
    • Validazione semantica con modelli linguistici, che confronta le motivazioni inserite a ogni intervento umano con i criteri del protocollo TRACE, per capire se le decisioni sono difendibili e comprensibili anche per un giudice o un ispettore.

    Un conflitto da dichiarare

    Chi scrive è anche chi gestisce una cooperativa e ha costruito il framework che propone di studiare. È un vantaggio di accesso e, nello stesso tempo, il principale rischio per la validità dello studio. Per questo il disegno prevede salvaguardie: prove generate dal sistema e non scelte dal ricercatore, estrazione e anonimizzazione dei dati con un protocollo scritto, controllo dell’analisi da parte di un gruppo di supervisione esterno, e la registrazione esplicita dei casi in cui il sistema non supera la prova di responsabilità. Quei casi sono risultati, non difetti da correggere.

    Se lo studio misura qualcosa, non è il successo di un prodotto, ma se un modello di governance regge fuori dal luogo in cui è nato.

    Tre domande da farsi già oggi

    Anche prima di una ricerca, una cooperativa che usa un sistema di raccomandazione può chiedersi:

    1. La raccomandazione è intelligibile? Chi la riceve capisce da che cosa dipende?
    2. È contestabile? Esiste un punto in cui un essere umano può dissentire, e il dissenso viene registrato?
    3. L’azione che ne deriva è imputabile? È chiaro chi risponde, con quali poteri, e con quale traccia?

    Sono le tre domande su cui il DAAF, il modello che ho pubblicato in accesso aperto su Zenodo, costruisce ruoli, controlli e registri di audit. Per le cooperative il tema ha già una sede politica: nel Piano lombardo dell’economia sociale il punto sulla governance algoritmica è tra le proposte del gruppo su credito e capitalizzazione.

    Questa è una proposta, non un risultato. La pubblico con le sue incognite, e accetto volentieri obiezioni sul metodo.

    Fonti: Regolamento (UE) 2024/1689 (AI Act), artt. 9, 12, 13, 14, 25, 26, 86 e Allegato III; direttiva (UE) 2024/2831; Regolamento (CE) n. 1435/2003 (SCE); art. 2086 c.c. Il testo non costituisce parere legale.


    Articoli correlati

  • NIS2: il controllo degli amministratori è effettivo o di facciata?

    NIS2: il controllo degli amministratori è effettivo o di facciata?

    A pochi giorni dal 31 ottobre, la domanda che sento fare più spesso nei consigli di amministrazione è: «abbiamo fatto tutto?». È la domanda sbagliata, perché la risposta è sempre sì. Quella giusta è un’altra: se domani un ispettore ci chiedesse come abbiamo controllato, che cosa potremmo mostrargli?

    Che cosa chiede la norma agli amministratori

    Il D.Lgs. 138/2024 non affida la sicurezza informatica al reparto IT. L’art. 23 attribuisce agli organi di amministrazione e direttivi il compito di approvare le modalità con cui l’ente si dota delle misure di sicurezza, di sovrintendere alla loro attuazione e di rispondere delle violazioni. Prevede anche l’obbligo di formazione per i componenti degli organi. Le misure sono quelle dell’art. 24, la notifica degli incidenti è all’art. 25, e le sanzioni dell’art. 38 arrivano, per i soggetti importanti, a 7 milioni di euro o all’1,4% del fatturato mondiale totale annuo.

    Il verbo conta: approvare e sovrintendere. Non basta che una misura esista, e non basta nemmeno che un consiglio l’abbia firmata. Deve risultare che qualcuno ha guardato.

    Approvazione formale, controllo effettivo

    Un consiglio che approva tutto, sempre, senza un rilievo, ha due possibili spiegazioni: o i documenti sono perfetti, o il controllo è una ratifica. In un’ispezione la seconda ipotesi è la più facile da sostenere. Per questo la forma conta meno della traccia della sostanza. Ne servono sei.

    1. Una delibera con materiale istruttorio. Non «si prende atto», ma «si approva» una relazione con le misure, i responsabili, le scadenze e i punti aperti, allegata al verbale.
    2. Un verbale che registra il confronto: le domande poste, i rilievi, le richieste di integrazione. Se non c’è mai nulla, lo noterà anche chi legge.
    3. La formazione degli amministratori, con data, contenuti e presenze. Non una slide: un registro.
    4. Un responsabile e un punto di contatto nominati e conosciuti dal consiglio, non solo scritti in una policy.
    5. Una prova della catena di notifica. Il termine è di 24 ore per il preallarme e di 72 per la notifica. Una simulazione annuale, anche breve, vale più di una procedura mai provata.
    6. Una revisione periodica con un esito: che cosa è cambiato dopo l’ultimo controllo.

    Nessuna di queste sei è un adempimento tecnico. Sono tutte decisioni di governance, e per questo le può dimostrare solo il consiglio.

    Una domanda che vale anche per gli algoritmi

    È la stessa domanda con cui lavoro sulla supervisione umana dei sistemi di IA: come si distingue un controllo effettivo da una ratifica formale? Porterò questo tema, con i dati di una ricerca ancora in corso, al SIDREA International Workshop di Roma a novembre, dove il mio paper è stato accettato per la presentazione. Qui interessa il parallelo: in entrambi i casi la norma chiede una persona che risponda, e in entrambi i casi la prova non è la firma ma la traccia di quello che quella persona ha fatto.

    Una cautela sui tempi

    Il 31 ottobre non vale per tutti allo stesso modo. Secondo la determinazione ACN 379907/2025, le misure di base e la notifica degli incidenti si applicano dopo 18 e 9 mesi dalla comunicazione di inserimento nell’elenco dei soggetti NIS. Chi è stato inserito più tardi, come i nuovi soggetti del 2026, ha scadenze successive. Il punto da verificare per primo è quindi la data della propria comunicazione ACN, non il calendario.

    Se il consiglio non l’ha ancora fatto, i prossimi giorni servono a una cosa sola: mettere insieme le sei tracce, anche imperfette, prima di fine mese. Per la lista dei punti da portare in consiglio resta valido l’articolo di due settimane fa.

    Fonti: D.Lgs. 138/2024, artt. 23, 24, 25 e 38; determinazione ACN 379907/2025, art. 3. Il testo non costituisce parere legale.

    Leggi anche: Piano lombardo dell’economia sociale: dal credito alla governance degli algoritmi

  • Piano lombardo dell’economia sociale: dal credito alla governance degli algoritmi

    Piano lombardo dell’economia sociale: dal credito alla governance degli algoritmi

    Il 19 ottobre, al Centro Paolo VI di Brescia, Confcooperative Lombardia ha riunito Consilab, la giornata di lavoro “Verso il Piano regionale dell’economia sociale”. Dopo gli interventi introduttivi di Massimo Minelli, presidente di Confcooperative Lombardia, e di Marco Alparone, vicepresidente e assessore al Bilancio e Finanza di Regione Lombardia, il lavoro è proseguito in gruppi tematici, con restituzione e una tavola rotonda con esponenti dell’Intergruppo parlamentare per l’economia sociale e del Consiglio regionale, moderata da Marco Menni.

    Ho partecipato come consigliere regionale di Confcooperative Lavoro e Servizi, nel secondo gruppo, dedicato ad accesso al credito, venture capital e capitalizzazione. Una precisazione di metodo: le schede dei gruppi raccolgono proposte da portare a Regione Lombardia e, in parte, al livello nazionale. Non sono decisioni né impegni, e così vanno lette.

    Il capitale come strumento, non come fine

    Il punto di partenza del gruppo è semplice: il capitale non è il demonio, è uno strumento per raggiungere gli scopi della cooperazione. Da qui discendono proposte concrete. Rapporti strutturati con chi può mettere in campo venture capital, a partire dal sistema delle fondazioni, e strumenti innovativi come i minibond. Bandi che finanzino ciò che oggi quasi nessun bando riconosce: tempo, persone, competenze, cultura e progettazione finanziaria.

    Sulla capitalizzazione la scheda è franca: è difficile chiedere altri soldi ai soci, e il fondo di capitalizzazione, che vincola l’aumento dei lavoratori, per molte cooperative è un problema. L’ipotesi è mettere insieme la logica di un nuovo Jeremie e quella della ricapitalizzazione, estendendo la misura a tutta l’economia sociale. Si aggiungono contributi per gli adeguamenti strutturali imposti alle strutture accreditate, con il rilancio di strumenti come FRISL e FRIM, e un rating dedicato nel rapporto con le banche, legato a indicatori di impatto misurabili.

    Una proposta sulla governance algoritmica

    Il punto 6 della scheda tocca un tema che conosco da vicino. Riguarda gli investimenti in digitalizzazione e robotizzazione, spesso spinti dalla carenza di personale, e li affianca alla governance algoritmica e all’IA nei processi produttivi. La proposta è riconoscere e incentivare, in sinergia con una revisione armonica della disciplina sugli aiuti di Stato, l’adozione di framework di governance algoritmica che traducano il principio mutualistico in azioni concrete, capaci di valorizzare e tutelare il ruolo del socio e la sua appartenenza alla compagine sociale.

    Perché ha senso proprio per le cooperative? Perché quando un software pianifica i turni, assegna incarichi o valuta prestazioni, il principio «una testa, un voto» incontra una decisione che non è presa in assemblea. Il diritto europeo chiede già che a quel punto ci sia una persona in grado di rispondere: sorveglianza umana per i sistemi ad alto rischio (art. 14 dell’AI Act), obblighi specifici per chi li utilizza (art. 26), limiti alle decisioni automatizzate (art. 22 del GDPR). Per una cooperativa piccola, adempiere costa tempo e competenze che nessuno ha messo a bilancio. Un incentivo pubblico serve a questo: far sì che la conformità non diventi un vantaggio per chi se la può permettere e un onere per chi no.

    Su un punto la proposta resta tecnicamente aperta, e va detto. La scheda del gruppo 1 ricorda che de minimis, SIEG, GBER e misure che non costituiscono aiuto vengono spesso trattati come un unico sistema. Un incentivo alla governance algoritmica dovrà scegliere con precisione il proprio regime. E dovrà stabilire che cosa si intende per «framework»: se il criterio non è verificabile, si finanziano policy sulla carta. Lo dico anche a titolo personale: ho pubblicato in accesso aperto un modello, il DAAF, che traduce la sorveglianza umana in ruoli, controlli e registri di audit. È un tentativo, non l’unico possibile, e un incentivo pubblico deve restare neutrale rispetto ai modelli.

    Dove il confronto resta aperto

    Nel gruppo le posizioni non sono state sempre le stesse, ed è un bene: un piano regionale che nasce senza confronto su chi usa gli strumenti, e con quali vincoli, rischia di restare un elenco di intenzioni. Le schede sono il punto di partenza. Le scelte spettano ora a chi dovrà trasformarle in misure.

    Che cosa serve adesso

    Per la parte che riguarda la governance degli algoritmi vedo tre condizioni. Criteri verificabili per riconoscere un framework, non dichiarazioni di intenti. Un regime di aiuto scelto fin dall’inizio, con le regole europee in mano. E una responsabilità documentata: per ogni sistema che incide sui soci deve essere chiaro chi risponde, con quali poteri e con quale traccia. Sul versante nazionale il tema è già nel Piano d’azione per l’economia sociale, che prospetta una possibile valorizzazione delle cooperative di dati. Il Piano lombardo può essere il luogo in cui questo passa dalle parole agli strumenti.

    Fonti: scheda dei gruppi di lavoro e programma di Consilab, Brescia, 19 ottobre 2026; Piano d’azione nazionale per l’economia sociale (informativa al CdM del 2 luglio 2026).

    Leggi anche: NIS2: il controllo degli amministratori è effettivo o di facciata?


    Articoli correlati

  • NIS2: cosa deve poter mostrare il consiglio di amministrazione

    NIS2: cosa deve poter mostrare il consiglio di amministrazione

    Il 31 ottobre è il riferimento della scadenza NIS2 per molti soggetti, ma non per tutti. Nelle ultime settimane ho scritto del perimetro (chi rientra), dei fornitori ICT critici e delle dieci aree di misure. Qui cambia la domanda. Non più “cosa dobbiamo fare”, ma “cosa potremmo mostrare, lunedì mattina, se qualcuno ce lo chiedesse”.

    La scadenza NIS2 dipende dalla tua comunicazione

    Il “31 ottobre” è un riferimento, non una data uguale per tutti. Le misure di sicurezza di base vanno adottate entro diciotto mesi dalla comunicazione di inserimento nell’elenco NIS (art. 3 della Determinazione ACN n. 379907/2025). Per i soggetti comunicati nell’aprile 2025, i diciotto mesi cadono a ottobre 2026. Per chi è entrato nell’elenco nel 2026, la Determinazione n. 127434/2026 ha fissato termini diversi, con le misure di base entro luglio 2027.

    Quindi la prima mossa è banale e raramente fatta: aprire la comunicazione ricevuta, leggere la data, e scriverla nel verbale del consiglio.

    Cinque prove, non cinque promesse

    Per la NIS2 il consiglio non deve configurare un sistema. L’art. 23 del D.Lgs. 138/2024 gli chiede di approvare le misure e di sovrintendere alla loro attuazione. Sovrintendere significa poter mostrare. Cinque cose, su una pagina:

    • Chi risponde. Un referente nominato, e una delibera che dice chi ha approvato cosa, e quando.
    • Dove sta scritto. La matrice delle dieci aree (art. 24), con responsabile, stato e cosa manca. Non nella testa del referente IT.
    • Chi notifica. Un incidente significativo si segnala al CSIRT Italia con pre-notifica entro 24 ore, notifica entro 72 ore, relazione finale entro 30 giorni. La procedura deve indicare chi preme il pulsante, anche di sabato.
    • Chi sono i fornitori che contano. L’elenco dei fornitori rilevanti, e la richiesta scritta di come si stanno adeguando.
    • Chi è stato formato. La formazione degli amministratori, con data, partecipanti e contenuti. È un obbligo diretto del consiglio.

    Il livello dipende dalla categoria

    Però le misure non sono le stesse per tutti. Secondo le sintesi disponibili della Determinazione 379907/2025, i soggetti importanti hanno un allegato con 37 misure e 87 requisiti; i soggetti essenziali, 43 misure e 116 requisiti. Le dieci aree dell’art. 24 sono la cornice; i requisiti sono il dettaglio con cui si verifica. Sapere in quale categoria si è, e quale allegato si applica, è parte della prova.

    Dopo il 31 ottobre

    La fase che si chiude è quella dell’accompagnamento. Poi, da novembre, l’Agenzia può verificare l’adozione effettiva delle misure: con vigilanza preventiva per i soggetti essenziali, successiva per gli importanti. Una policy approvata e mai applicata non è una misura “implementata e funzionante”, ed è questo il metro con cui si verifica.

    Tre mosse da fare subito

    1. Controllare la data e la categoria sulla comunicazione ricevuta, e metterle a verbale.
    2. Preparare la pagina delle cinque prove, segnando in rosso ciò che manca.
    3. Portare la pagina in consiglio con delibera. Se restano lacune, una delibera con un piano datato e un responsabile per ciascuna non cancella l’inadempimento, ma documenta che il consiglio ha deciso, e quando.

    Un consiglio cooperativo è abituato a rendere conto ai soci di ciò che decide. La NIS2 chiede lo stesso, su un terreno nuovo: che la decisione sia presa e che se ne trovi traccia.


    Nota metodologica e riferimenti. I contenuti su termini, categorie e articolazione delle misure sono riferiti come emergono dalle sintesi disponibili sulla Determinazione ACN n. 379907/2025 e sulla n. 127434/2026, non ancora consolidate in giurisprudenza; il testo delle determinazioni e del decreto resta la fonte per ogni valutazione operativa.

    D.Lgs. 4 settembre 2024, n. 138, artt. 23, 24 e 25 · FAQ ACN su misure di sicurezza e notifica · Determinazione ACN n. 379907/2025 · Determinazione ACN n. 127434/2026 · Direttiva (UE) 2022/2555

    Leggi anche: NIS2: il controllo degli amministratori è effettivo o di facciata?

  • Il consiglio che non sapeva: NIS2, cooperative e responsabilità personale degli amministratori

    Il consiglio che non sapeva: NIS2, cooperative e responsabilità personale degli amministratori

    Il 31 ottobre scade il termine per l’attuazione delle misure di sicurezza di base previste dal D.Lgs. 138/2024. Dal mese successivo cominciano le ispezioni dell’Agenzia per la cybersicurezza nazionale.

    Mancano meno di sette settimane, e nel mondo cooperativo la sensazione è che questa scadenza stia passando in silenzio.

    Non perché sia oscura. Perché quasi nessuno, nei consigli di amministrazione, si è posto la domanda preliminare: noi ci siamo dentro?

    Il decreto non guarda alla forma giuridica

    È il punto da cui bisogna partire, ed è quello che genera l’equivoco.

    Il D.Lgs. 138/2024 non contiene un elenco di tipi societari. Non distingue fra società di capitali, cooperative, imprese sociali o consorzi. Guarda a due sole cose: il settore in cui l’impresa opera e la sua dimensione.

    I settori individuati sono diciotto, distribuiti fra i due allegati del decreto. Comprendono energia, trasporti, sanità, acqua potabile e acque reflue, gestione dei rifiuti, produzione e distribuzione alimentare, manifattura, chimica, infrastrutture digitali e servizi ICT gestiti.

    Rileggiamo quell’elenco con gli occhi di chi dirige una cooperativa: igiene ambientale, gestione idrica, ristorazione collettiva, trasporto sanitario, servizi alla persona. Non sono settori esotici. Sono i mestieri storici della cooperazione italiana.

    La soglia dimensionale segue il criterio europeo della media impresa: si entra nel perimetro a partire da cinquanta dipendenti oppure dieci milioni di euro di fatturato. Per una cooperativa di servizi strutturata, quella soglia non è un traguardo lontano: è la normalità.

    Essenziali o importanti

    Il decreto distingue due categorie, che non si differenziano per la severità degli obblighi sostanziali ma per l’intensità della vigilanza e per il massimale sanzionatorio.

    Per i soggetti importanti le sanzioni arrivano fino a sette milioni di euro o all’1,4 per cento del fatturato mondiale annuo, applicandosi il valore più elevato.

    Vale la pena fermarsi un momento su quel «fatturato mondiale». È una formula pensata per i gruppi multinazionali, e per una cooperativa territoriale il massimale in valore assoluto sarà normalmente quello rilevante. Ma il punto non è il numero: è che il legislatore europeo ha voluto una sanzione che nessun consiglio potesse trattare come un costo di esercizio.

    Il punto che riguarda il consiglio

    Qui la NIS2 fa una cosa che il diritto della sicurezza informatica non aveva mai fatto con questa nettezza: sposta la responsabilità sugli organi di amministrazione.

    Non sul responsabile IT. Non sul fornitore. Sul consiglio.

    Il decreto prevede che gli organi di amministrazione approvino le misure di gestione del rischio, ne sovrintendano l’attuazione e rispondano delle violazioni. Prevede inoltre un obbligo formativo in capo agli amministratori, e contempla la possibilità di misure interdittive a loro carico.

    Ora proviamo a calare questo su un consiglio di amministrazione cooperativo.

    È un organo elettivo. I suoi componenti sono scelti dai soci, spesso fra i soci lavoratori. Frequentemente non sono retribuiti, o lo sono in misura simbolica. Molti hanno competenze operative eccellenti nel mestiere della cooperativa e nessuna formazione specifica in materia di sicurezza informatica — il che è del tutto normale, e fino a ieri era irrilevante.

    Da oggi non lo è più. Quelle persone hanno assunto una responsabilità personale che nessuna di loro ha mai votato sapendo cosa stava votando.

    Non è un rilievo polemico. È una constatazione che dovrebbe comparire nel verbale del prossimo consiglio.

    La delega non esonera

    L’obiezione immediata è: abbiamo un fornitore informatico, ci pensa lui.

    È un’obiezione che non regge, per due ragioni distinte.

    La prima è generale: la responsabilità di sovrintendere non è delegabile. Si può affidare a terzi l’esecuzione di una misura; non si può affidare a terzi il dovere di verificare che sia stata adottata. È lo stesso principio che il nostro ordinamento conosce bene in materia di sicurezza sul lavoro e di modelli organizzativi.

    La seconda è specifica della NIS2, ed è più insidiosa: il decreto impone di gestire il rischio della catena di fornitura. Il fornitore non è la soluzione al problema, è una parte del problema da governare. Chi fornisce servizi ICT gestiti rientra anzi espressamente, a sua volta, fra i soggetti destinatari.

    Cosa fare, adesso

    Sette settimane non bastano per costruire un sistema di gestione della sicurezza. Bastano per fare tre cose, e sono tre cose che spettano al consiglio.

    Primo: determinare se si rientra. Settore per settore, confrontando le attività effettivamente svolte con gli allegati del decreto, e verificando la soglia dimensionale. È un’analisi documentale che richiede giorni, non mesi. E va messa a verbale, anche — soprattutto — se l’esito è negativo: la decisione motivata di essere fuori perimetro è essa stessa un atto di governo.

    Secondo: nominare un referente e portare la questione in consiglio. Non come comunicazione del direttore, ma come punto all’ordine del giorno, con delibera. Gli obblighi gravano sull’organo; l’organo deve poterlo dimostrare.

    Terzo: mappare i fornitori ICT rilevanti e chiedere loro per iscritto come si stanno adeguando. La risposta — o il silenzio — è già un elemento di valutazione del rischio, e in un’ispezione è una prova.

    La forma che questa materia prende

    C’è un filo che unisce la NIS2 a ciò di cui mi sono occupato la settimana scorsa a proposito dell’AI Act, e non è la tecnologia.

    È che entrambe le discipline, pur nascendo da problemi diversi, chiedono la stessa cosa: che l’organo di governo sappia, decida e possa dimostrare di aver deciso. In un caso si tratta di supervisione umana su un algoritmo, nell’altro di misure di sicurezza su un’infrastruttura. La struttura dell’obbligo è identica: conoscenza, deliberazione, tracciabilità.

    Per un’impresa cooperativa questo non è un adempimento estraneo. Un consiglio eletto dai soci che delibera consapevolmente, verbalizza e rende conto alla base sociale sta facendo esattamente ciò che la sua forma giuridica gli chiede da centocinquant’anni. La normativa europea, in questo, non impone un corpo estraneo: impone di fare sul serio ciò che lo statuto già prevede.

    Una decisione che non si documenta, semplicemente non è stata presa.

    È il principio su cui ho costruito il DAAF, e vale qui identico.

    Nota metodologica e riferimenti

    I dati su settori, soglie dimensionali, scadenze e massimali sanzionatori sono riferiti come emergono dalle analisi divulgative disponibili alla data di pubblicazione. Il testo del D.Lgs. 4 settembre 2024, n. 138 e le determinazioni dell’Agenzia per la cybersicurezza nazionale restano le fonti da consultare per ogni valutazione operativa.

    • Direttiva (UE) 2022/2555 (NIS2)
    • D.Lgs. 4 settembre 2024, n. 138
    • Determinazioni ACN in materia di misure di sicurezza di base
  • Ufficiale: Ingegneria della Governance e la mia elezione al Consiglio Nazionale Confcooperative Lavoro e Servizi

    Ufficiale: Ingegneria della Governance e la mia elezione al Consiglio Nazionale Confcooperative Lavoro e Servizi

    Ci sono momenti cruciali in cui i percorsi professionali, accademici e istituzionali convergono in un unico punto di responsabilità. La recente Assemblea svoltasi a Roma ha rappresentato esattamente questo snodo per il nostro movimento cooperativo. È con profondo orgoglio, quindi, che annuncio la mia elezione ufficiale al Consiglio Nazionale Confcooperative Lavoro e Servizi. Questo traguardo segna l’inizio di una nuova sfida per la rappresentanza lombarda e nazionale.

    Dopo 25 anni di guida ininterrotta, Massimo Stronati ha passato il testimone. A lui va il doveroso riconoscimento per lo straordinario lavoro svolto. L’Assemblea ha poi eletto all’unanimità Mirella Paglierani come nuova Presidente Nazionale. Si tratta di una transizione epocale. Apre infatti una stagione di rinnovamento e di sfide inedite per la cooperazione italiana, in un mercato sempre più complesso.

    In questa cornice di profondo cambiamento, assumo il mio incarico nel Consiglio Nazionale Confcooperative Lavoro e Servizi in rappresentanza della Lombardia. Lavorerò al fianco del neo-presidente regionale Nino Aiello e dei colleghi Fausto Mazzola e Angela Piantoni. Formeremo così un team coeso e pronto a portare istanze concrete sui tavoli romani.

    L’Ingegneria dei Sistemi Giuridici nel Consiglio Nazionale

    Assumo questo incarico portando in dote una convinzione metodologica radicale. L’ho consolidata nel mio ruolo operativo e formalizzata con il conseguimento della laurea in Ingegneria Gestionale con 110/110. La tesi di fondo è una. La cooperazione non si difende solo con i principi morali, ma si governa con l’Ingegneria dei Sistemi e l’innovazione tecnologica.

    Oggi, infatti, le imprese cooperative affrontano asimmetrie di mercato che non possono essere risolte con i tradizionali strumenti di rivendicazione. Il nostro ecosistema necessita di un approccio metodologico rigoroso. Deve essere capace di tradurre l’etica mutualistica in architetture organizzative inattaccabili e sostenibili. Tutto ciò in piena linea con gli adeguati assetti imposti dall’Art. 2086 c.c.

    1. Il contrasto all’”Automation Bias” negli Appalti Pubblici

    Non possiamo parlare di tutela della dignità del lavoro se il sistema di procurement pubblico continua a legittimare il dumping contrattuale. Questo avviene molto spesso attraverso l’uso di formule matematiche distorsive all’interno dei bandi di gara, che annullano i pesi qualitativi. I modelli di calcolo per l’aggiudicazione, infatti, riducono l’importanza dell’offerta tecnica e inducono l’operatore a forzare il ribasso economico. Questo determinismo matematico svuota di senso le tutele del Ministero del Lavoro. Deve quindi essere disinnescato attraverso una revisione ingegneristica delle dinamiche di gara e l’adozione di un rigoroso “bollino di congruità”.

    2. L’AI Act e la tutela del “Fattore Umano” Cooperativo

    Con la recente applicazione del Regolamento Europeo sull’Intelligenza Artificiale (AI Act), il movimento cooperativo deve farsi pioniere nella tutela del paradigma Human-in-the-loop. L’implementazione di sistemi automatizzati nei processi produttivi, infatti, non deve mai trasformarsi nella delega passiva a un decisore occulto algoritmico. Per questo servono modelli analitici strutturati, come il framework DAAF (Democratic Algorithmic Accountability Framework) che ho sviluppato per i laboratori dell’Osservatorio. Dobbiamo così garantire che la tecnologia resti un mezzo al servizio del socio lavoratore, e mai un fine ultimo o un giudice cieco.

    Verso una “Magnifica Humanitas” per la Cooperazione Italiana

    Sedere nel parlamentino nazionale che detta la linea strategica della federazione è una responsabilità immensa. Intendo quindi onorarla con il massimo rigore tecnico, analitico e gestionale. La presidenza di Mirella Paglierani inaugura una fase in cui la concretezza e l’innovazione di processo saranno cruciali per il successo delle cooperative. La sfida per i prossimi anni, inoltre, è chiara. Occorre costruire modelli di gestione e di compliance in cui la tecnologia e l’efficienza industriale rimangano al servizio di quella magnifica humanitas. È questo il cuore pulsante della cooperazione nel nostro Paese.


    Articoli correlati

  • La crisi della natalità cooperativa: i segreti del diritto per rinascere nel 2026

    La crisi della natalità cooperativa: i segreti del diritto per rinascere nel 2026

    Un dato che non possiamo ignorare

    Al 31 dicembre 2025 le cooperative registrate presso le Camere di Commercio italiane sono 96.612, in calo del 9% rispetto alle 106.180 del 2024. Le cooperative attive si fermano a 58.594 unità, con una contrazione del 6,9% in un solo anno. Le nuove iscrizioni? Appena 1.892, contro le 1.992 del 2024: il peggior dato delle serie storiche avviate nel 2009. (Fonte: Fondosviluppo – Studi & Ricerche n. 316, febbraio 2026)

    Nel medesimo periodo, il sistema imprenditoriale italiano generale ha chiuso il 2025 con un saldo positivo di 56.599 imprese (nuove iscrizioni per 323.533 unità — Unioncamere, Movimprese 2025). Il confronto è impietoso: mentre l’imprenditoria italiana tiene, la forma cooperativa arretra. È una crisi strutturale.

    La base costituzionale: un mandato rimasto disatteso

    L’art. 45 della Costituzione non è una dichiarazione di principio, è un mandato operativo rivolto al legislatore. La Corte Costituzionale, con sentenza n. 116/2025, ha ribadito che la funzione sociale della cooperazione non è riducibile a mera agevolazione tributaria, ma costituisce un valore ordinamentale autonomo che richiede politiche attive di sostegno.

    Cinque cause strutturali

    1. Il problema dimensionale: le cooperative nascono già piccole; la raccolta di capitale da terzi è vincolata dalla disciplina codicistica (artt. 2511 ss. c.c.) e dalla struttura mutualistica.
    2. Il caro energia: moltiplicatore asimmetrico per cooperative di produzione/lavoro, agricole e di servizi ad alta intensità di manodopera.
    3. La patrimonializzazione bloccata: il paradosso della riserva indivisibile (divieto di distribuzione utili, temperato solo dai ristorni all’1% fino a €5.000 ex L. 199/2025).
    4. La burocrazia non proporzionale: la modulistica MIMIT (decreti 5 marzo 2025) impone gli assetti organizzativi anche alle cooperative minori — barriera all’entrata per realtà con 5-10 soci. Serve il principio di proporzionalità normativa.
    5. Il deficit culturale: la forma cooperativa è sistematicamente sottorappresentata nei percorsi formativi (ITS, università, accelerazione).

    Framework APPNIE: la scacchiera per leggere la crisi

    Diversamente dalla SWOT, il modello APPNIE (Cusi, Ferri, Micozzi, Palazzo) analizza le relazioni tra nodi normativi, attori istituzionali e flussi di cambiamento. Applicato alla crisi: mappatura multidimensionale degli stakeholder (perde il territorio, lo Stato, le associazioni di rappresentanza); analisi dei flussi normativi (DDL delega vigilanza cooperativa A.C. 1778); ingegneria della protezione (la mutualità prevalente ex art. 2513 c.c. come brand istituzionale e asset, non costo).

    Framework VCW: l’imbuto delle soluzioni

    Il VCW (Value Creation Wheel, Prof. Luis Luso Roque) filtra le soluzioni: Discover, Define (KPF), Create, Select, Act. La soluzione che supera tutti i filtri: un Protocollo Nazionale di Avvio Cooperativo (Confcooperative, Legacoop, AGCI + MIMIT) con modulistica standardizzata, accesso al credito cooperativo nei primi 36 mesi, esonero parziale dagli oneri di revisione per cooperative <9 soci nei primi 5 anni, inserimento della cultura cooperativa nei curricula.

    Il workers buy-out

    Quando un’azienda entra in crisi, i dipendenti possono costituire una cooperativa e acquisirne il controllo (esenzione imposta successione/donazione, esenzione fiscale TFR a capitale, intervento CFI fino a 2 mln €). Le Marche già attivano contributi a fondo perduto fino a 150.000 € per cooperativa WBO. Manca una norma nazionale omogenea.

    Opportunità non ancora colte

    • Comunità Energetiche Rinnovabili (CER): D.Lgs. 199/2021 e Decreto MASE 414/2023.
    • Nuovo regime fiscale imprese sociali (dal 1° gennaio 2026, art. 18 D.Lgs. 112/2017 rafforzato da DL 84/2025): detrazioni 30% per investitori in startup sociali.

    Cinque proposte operative

    1. Semplificazione normativa proporzionale alla dimensione (attuazione A.C. 1778).
    2. Incentivi fiscali strutturali alla costituzione (sul modello startup innovative).
    3. Riforma strutturale del workers buy-out (legge nazionale organica, raccordo con D.Lgs. 14/2019).
    4. Educazione cooperativistica nei percorsi formativi.
    5. Un osservatorio nazionale sulla natalità cooperativa.

    Conclusione

    Il problema non è il modello — che in 170 anni ha attraversato crisi, guerre e trasformazioni. Il problema è che il sistema normativo, fiscale e culturale non è stato aggiornato con la stessa velocità del contesto. È il diritto che deve cambiare.

    Maurizio Doria è Dottore in Governance Cooperativa, Consigliere Nazionale di Confcooperative e Direttore Generale di Nitor Soc. Coop.


    Articoli correlati

  • Il Modello Cooperativo a Trento 2026: Sviluppo Strategico e Nuovi Poteri

    Il Modello Cooperativo a Trento 2026: Sviluppo Strategico e Nuovi Poteri

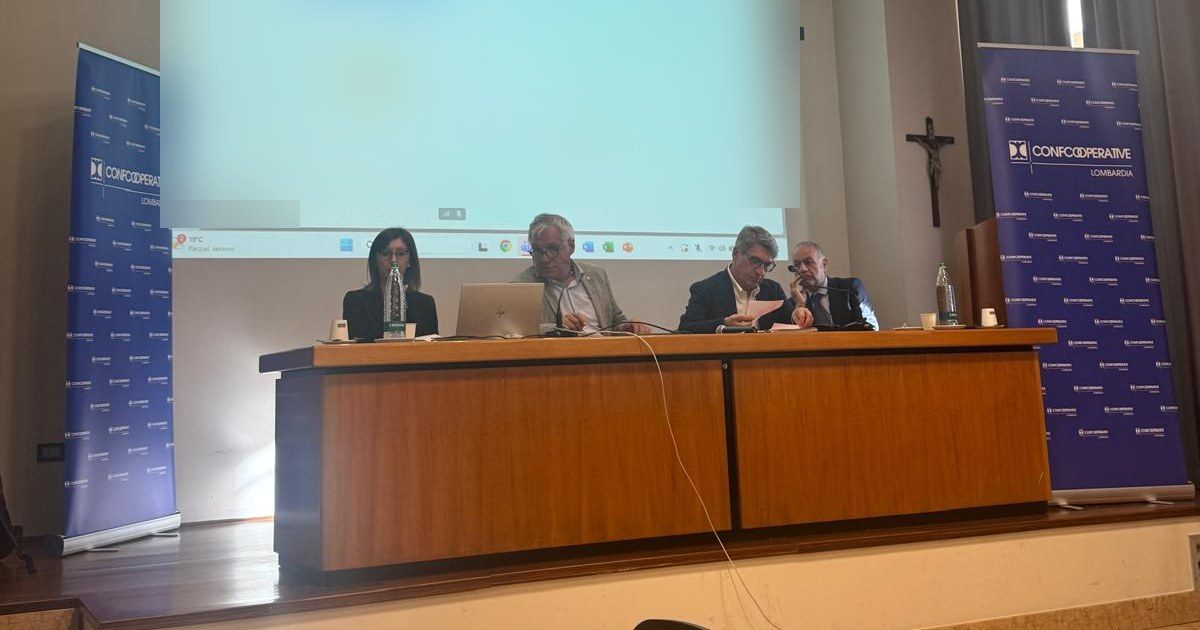
    Il Consiglio Provinciale di Confcooperative Brescia si è riunito eccezionalmente presso la XXI Edizione del Festival dell’Economia di Trento, nello spazio istituzionale “Cloud”. L’assemblea ha tracciato le linee guida per lo sviluppo del comparto cooperativo, affrontando l’approvazione dei bilanci d’esercizio e la declinazione del Modello Cooperativo di fronte alle sfide sistemiche della sostenibilità e dei nuovi assetti del mercato globale.

    1. La cornice di Trento 2026: Dal mercato ai nuovi poteri

    La scelta di delocalizzare il Consiglio Provinciale a Trento rappresenta un posizionamento strategico, non una mera rappresentanza istituzionale. Il tema conduttore del Festival, “Dal mercato ai nuovi poteri. Le speranze dei giovani”, intercetta direttamente la missione dell’impresa mutualistica.

    In un contesto caratterizzato da forti asimmetrie macroeconomiche e spinte tecnologiche centralizzanti, il Modello Cooperativo emerge come infrastruttura sociale ed economica indispensabile per bilanciare le logiche del profitto con i bisogni delle nuove generazioni. La cooperazione deve governare le transizioni di mercato da protagonista, offrendo risposte concrete alla crisi del lavoro e alla frammentazione dei territori.

    2. Trasparenza e solidità: L’approvazione dei bilanci Confcooperative e Assocoop

    La sessione ordinaria del Consiglio ha affrontato l’esame e l’approvazione del Bilancio d’esercizio al 31/12/2025 di Confcooperative Brescia e di Assocoop Società Cooperativa.

    3. Sostenibilità e demografia: La via del modello cooperativo al Green

    I panel di approfondimento hanno analizzato due direttive fondamentali:

    Sostenibilità e competitività: Il modello cooperativo traccia la via verso la transizione ecologica. I parametri della doppia materialità e i requisiti della Direttiva CSRD non devono essere interpretati come mero costo burocratico di compliance, bensì integrati nei processi industriali come fattori diretti di efficienza e attrazione dei capitali ESG.

    Le trasformazioni del mercato del lavoro: Il panel ha analizzato le dinamiche del ricambio generazionale. Il modello cooperativo si qualifica come architettura ideale per mitigare le criticità future attraverso piani di welfare aziendale flessibili, capaci di valorizzare il lavoro giovanile e l’inclusione di genere.

    4. Sintesi degli interventi: La forza del modello cooperativo nel 2026

    Il vertice nazionale ha consolidato le linee strategiche dell’unione. Il Presidente Nazionale Maurizio Gardini ha richiamato l’attenzione sulla necessità di presidiare i tavoli istituzionali dove si determinano i nuovi poteri economici, ribadendo che la sussidiarietà rappresenta lo strumento più agile per rispondere alle frammentazioni sociali in atto. Il Presidente vicario Marco Menni ha sottolineato la coesione dell’asse bresciano e la capacità di fare rete su progetti territoriali ad alta complessità. Il Direttore Federico Gorini ha illustrato l’efficienza gestionale della struttura, orientata all’ottimizzazione dei processi operativi a supporto delle associate.


    Articoli correlati